


CAV3RN utiliza Google Apps Script como relé de C2 para ocultar el tráfico de malware tras la infraestructura de Google
Resumen Informativo
De acuerdo a la publicación titulada CAV3RN utiliza Google Apps Script como retransmisión C2 para ocultar el tráfico de malware detrás de la infraestructura de Google, difundida en fecha 12/08/2026 10:05, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
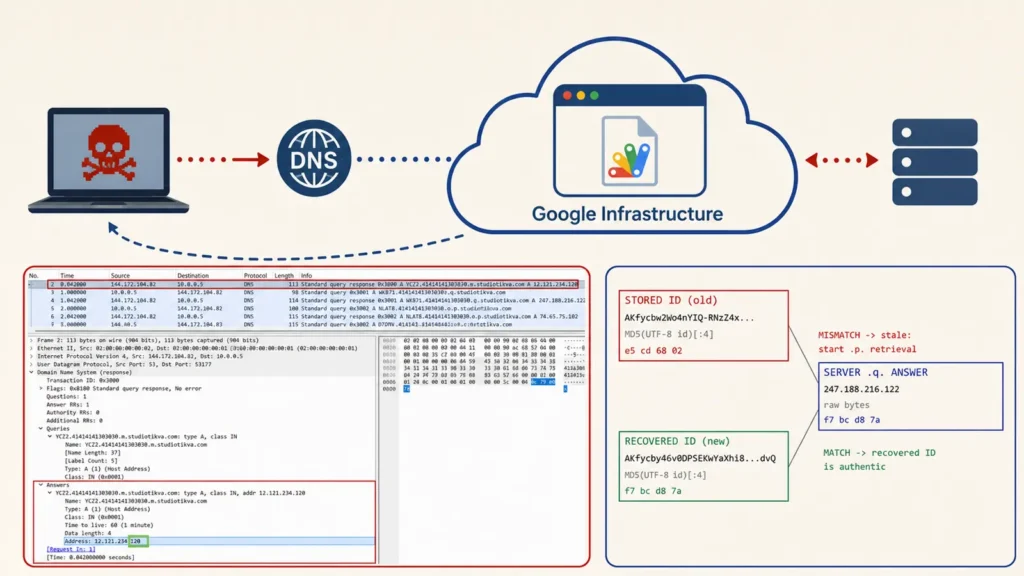
Su componente de comunicación más nuevo oculta el tráfico de control remoto detrás de Google Apps Script, un servicio que muchas organizaciones utilizan legítimamente. Kaspersky dijo en un informe compartido con Cyber Security News (CSN) que CAV3RN puede elegir una conexión web directa o una retransmisión de Google Apps Script para cada intercambio, utilizando respuestas DNS para tomar esa decisión.
Es posible que bloquear una ruta no ponga fin al acceso del operador porque el malware puede cambiar de método, mientras que el uso de un servicio de nube conocido puede complicar la revisión del tráfico web sospechoso. CAV3RN utiliza Google Apps Script como retransmisión C2. Cuando se selecciona el modo Google, CAV3RN envía una solicitud POST a una implementación de Apps Script que actúa como retransmisión. El malware también puede comprobar si su ID de implementación de Google está actualizado.
También deben evitar tratar el tráfico alojado en Google como automáticamente seguro, ya que la campaña de malware de Azure Functions muestra cómo los servicios alojados legítimos pueden reutilizarse para un control encubierto. Detenga el phishing y el malware nuevos antes de que comprometan su negocio. Integre información en vivo de 15.000 SOC en todo el mundo La publicación CAV3RN utiliza Google Apps Script como retransmisión C2 para ocultar el tráfico de malware detrás de la infraestructura de Google apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | CAV3RN utiliza Google Apps Script como retransmisión C2 para ocultar el tráfico de malware detrás de la infraestructura de Google |
| Publicado: | 12/08/2026 10:05 |
| Enlace: | https://cybersecuritynews.com/cav3rn-uses-google-apps-script |
| Consultado: | 12/08/2026 |

