


Falsas entrevistas de trabajo de Sandworm distribuyen una VPN WireGuard troyanizada para infectar a profesionales de TI
Resumen Informativo
De acuerdo a la publicación titulada Las entrevistas de trabajo falsas de Sandworm impulsan la VPN troyanizada WireGuard para infectar a los profesionales de TI, difundida en fecha 12/08/2026 09:05, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
Sandworm ha convertido la entrevista de trabajo rutinaria en una ruta para comprometer a los trabajadores de TI. La campaña utiliza conversaciones convincentes con los reclutadores, videollamadas en vivo y un cliente de red privada virtual con trampa explosiva para llegar a personas que pueden tener acceso privilegiado a los sistemas de la empresa.
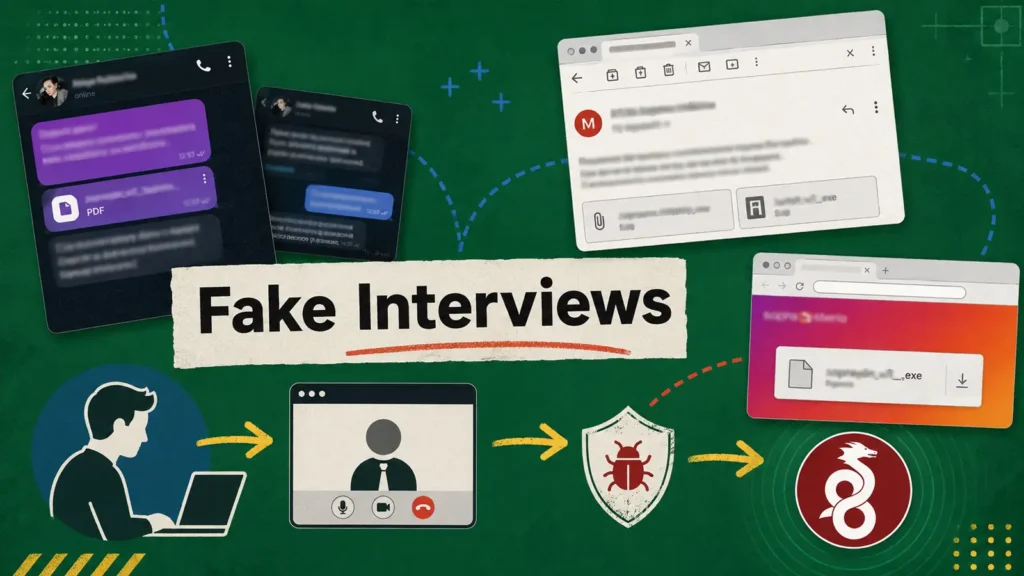
La operación está dirigida a administradores de sistemas y otros especialistas de TI después de que los atacantes estudian sus currículums en sitios de búsqueda de empleo. Los analistas de CERT-UA identificaron la actividad como UAC-0145, un subcúmulo vinculado a Sandworm también conocido como APT44 y Seashell Blizzard. CERT-UA dijo en un informe compartido con Cyber Security News (CSN) que la campaña es importante porque sus objetivos mantienen redes y acceso remoto. Entrevistas de trabajo falsas con Sandworm Los atacantes supuestamente se acercan a los candidatos haciéndose pasar por empleadores de TI.
Interacción principal (Fuente: Cert-UA) Este enfoque paciente se asemeja a las amenazas falsas de una entrevista de trabajo, donde los pasos de contratación familiares bajan la guardia del candidato. Las tareas de entrevista que requieren código o acceso a la red pertenecen a entornos aislados y desechables, no a la estación de trabajo principal de un administrador.
| Fuente: | Cybersecuritynews |
| Título original: | Las entrevistas de trabajo falsas de Sandworm impulsan la VPN troyanizada WireGuard para infectar a los profesionales de TI |
| Publicado: | 12/08/2026 09:05 |
| Enlace: | https://cybersecuritynews.com/sandworm-fake-job-interviews |
| Consultado: | 12/08/2026 |

