


Nightmare-Eclipse elimina la vulnerabilidad de día 0 ShieldBreak de Windows Defender
Resumen Informativo
De acuerdo a la publicación titulada Nightmare-Eclipse elimina la vulnerabilidad de día 0 ShieldBreak de Windows Defender, difundida en fecha 12/08/2026 10:16, por el medio Cybersecuritynews (Autor: Guru Baran):
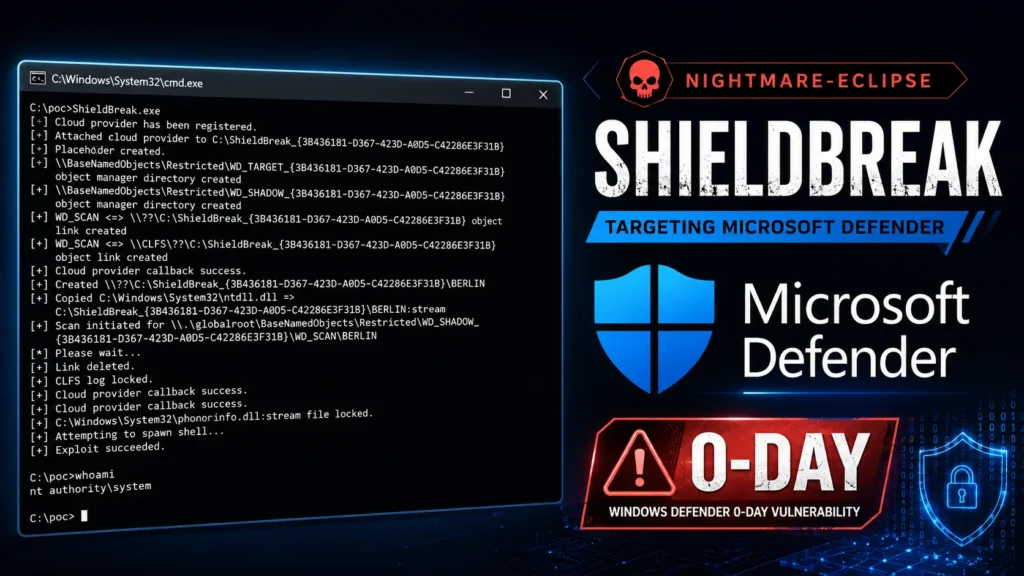
El prolífico y controvertido investigador de seguridad conocido como Nightmare-Eclipse (también rastreado bajo el alias Chaotic Eclipse) ha lanzado un noveno exploit de zero-day para Windows llamado ShieldBreak, y esta vez el objetivo es la propia solución de Microsoft. ShieldBreak demuestra una omisión completa del parche que Microsoft envió para RoguePlanet, la falla de elevación de privilegios de Windows Defender rastreada como CVE-2026-50656, lo que demuestra que la debilidad subyacente en Microsoft Malware Protection Engine nunca se solucionó por completo.
RoguePlanet se reveló originalmente como una condición de carrera en mpengine.dll, el motor de escaneo central detrás de Windows Defender, que permitía a un atacante local ganar una estrecha ventana de tiempo de verificación y acción durante un escaneo de archivos y redirigirlo a un shell de comandos que se ejecuta como NT AUTHORITYSYSTEM. Nightmare-Eclipse elimina ShieldBreak 0-Day Según Nightmare-Eclipse, sin embargo, esa corrección solo cerró un camino estrecho hacia el código vulnerable, dejando la condición de carrera más amplia explotable a través de una técnica diferente. ShieldBreak demuestra este punto al registrar un proveedor de nube fraudulento, adjuntarlo a un archivo de marcador de posición diseñado y utilizar la manipulación de registros CLFS junto con enlaces simbólicos del administrador de objetos para engañar al proceso de escaneo de Defender para que bloquee un archivo de sistema legítimo como phonefo.dll mientras se intercambia un sustituto malicioso debajo de él, generando en última instancia un shell a nivel de SISTEMA. Ese tipo de confiabilidad es inusual para exploits creados en torno a condiciones de carrera, que generalmente requieren múltiples intentos para ganar la ventana de tiempo, y aumenta las apuestas para las empresas que aún utilizan Defender como su principal defensa de punto final en las versiones más recientes de Windows.
Dado que ShieldBreak apunta a una brecha en un parche ya enviado en lugar de a una nueva clase de error, las organizaciones no deben asumir que la instalación de la actualización del motor Defender de julio de 2026 resuelve completamente su exposición. [Seminario web en vivo] Únase a Elastic & UnderDefense para aprender cómo los pequeños equipos de seguridad pueden unificar la visibilidad de la IA y la respuesta agente en un modelo operativo -> Regístrese ahora La publicación Nightmare-Eclipse Drops ShieldBreak Windows Defender 0-day Vulnerability apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Nightmare-Eclipse elimina la vulnerabilidad de día 0 ShieldBreak de Windows Defender |
| Publicado: | 12/08/2026 10:16 |
| Enlace: | https://cybersecuritynews.com/nightmare-eclipse-drops-shieldbreak-0-day |
| Consultado: | 12/08/2026 |

