


Vulnerabilidad de Microsoft SCCM encadenada para ejecutar código malicioso de forma remota
Resumen Informativo
De acuerdo a la publicación titulada Vulnerabilidad de Microsoft SCCM encadenada para ejecutar código malicioso de forma remota, difundida en fecha 17/08/2026 11:29, por el medio Cybersecuritynews (Autor: Abinaya):
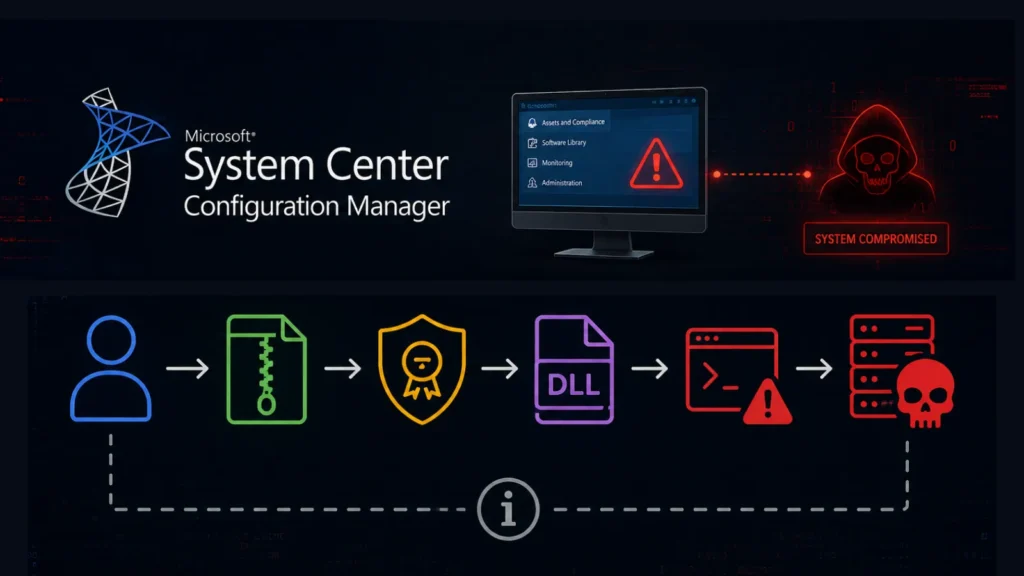
Investigadores de seguridad han revelado una grave cadena de ataques que afecta a Microsoft System Center Configuration Manager, comúnmente conocido como SCCM o Configuration Manager. Las fallas podrían permitir a un atacante ejecutar código malicioso de forma remota en un servidor del sitio primario de SCCM, tomando potencialmente el control del entorno Windows administrado de una organización.
Microsoft SCCM Vulnerability XM Cyber informó las vulnerabilidades a Microsoft el 23 de mayo. Microsoft asignó CVE-2026-47301 al problema de autorización rota y publicó una solución el 14 de julio de 2026. Sin embargo, los investigadores dijeron que las debilidades restantes en la cadena aún no están corregidas. SCCM verificó si un archivo CAB tenía una firma integrada válida, pero supuestamente no exigió que el certificado de firma perteneciera a Microsoft o a la organización víctima.
Cuando SCCM carga posteriormente la biblioteca, el código malicioso se ejecutará como SISTEMA. La publicación Vulnerabilidad SCCM de Microsoft encadenada para ejecutar código malicioso de forma remota apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Vulnerabilidad de Microsoft SCCM encadenada para ejecutar código malicioso de forma remota |
| Publicado: | 17/08/2026 11:29 |
| Enlace: | https://cybersecuritynews.com/microsoft-sccm-vulnerability |
| Consultado: | 17/08/2026 |

