


La backdoor HoneyMyte CoolClient utiliza un rootkit de kernel firmado para ocultar procesos, archivos y tráfico C2
Resumen Informativo
De acuerdo a la publicación titulada La backdoor HoneyMyte CoolClient utiliza un rootkit de kernel firmado para ocultar procesos, archivos y tráfico C2, difundida en fecha 17/08/2026 09:00, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
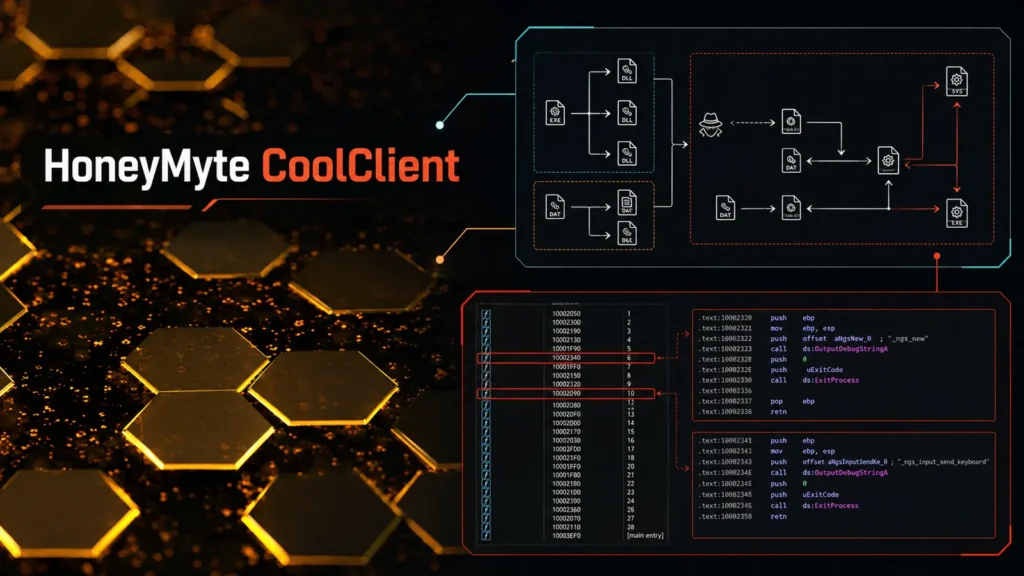
HoneyMyte ha actualizado su backdoor CoolClient con un rootkit a nivel de kernel para Windows. Los investigadores de Securelist identificaron la nueva variante durante las investigaciones de finales de 2025 y 2026. Securelist dijo en un informe compartido con Cyber Security News (CSN) que el controlador puede ocultar procesos, archivos, entradas de registro y conexiones de comando y control seleccionadas, lo que le da a HoneyMyte más ocultación en dispositivos Windows comprometidos.
CoolClient admite el registro de pulsaciones de teclas, el robo del portapapeles, la recopilación de credenciales, las comprobaciones del sistema y el manejo de archivos. Mueve parte de la operación al modo kernel de Windows, donde puede interferir con lo que ven las herramientas de seguridad. La backdoor HoneyMyte CoolClient utiliza un rootkit de kernel firmado La cadena de infección comienza después de que PlugX ya se ha establecido. Archivos ocultos y tráfico C2 Msagent.sys utiliza varias devoluciones de llamada de Windows para observar procesos, código cargado, archivos y actividad de registro.
Las direcciones IP y los dominios se desactivan intencionalmente (por ejemplo, [.]) para evitar resoluciones accidentales o hipervínculos. Detenga el phishing y el malware nuevos antes de que comprometan su negocio. Integre información en vivo de 15.000 SOC en todo el mundo La publicación Honey Myte Cool Client Backdoor utiliza un rootkit de kernel firmado para ocultar procesos, archivos y tráfico C2 apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | La backdoor HoneyMyte CoolClient utiliza un rootkit de kernel firmado para ocultar procesos, archivos y tráfico C2 |
| Publicado: | 17/08/2026 09:00 |
| Enlace: | https://cybersecuritynews.com/honeymyte-coolclient-backdoor |
| Consultado: | 17/08/2026 |

