


Los piratas informáticos omiten Microsoft 365 MFA y secuestran el buzón de finanzas para robar pagos
Resumen Informativo
De acuerdo a la publicación titulada Los piratas informáticos omiten Microsoft 365 MFA y secuestran el buzón de finanzas para robar pagos, difundida en fecha 20/08/2026 13:03, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
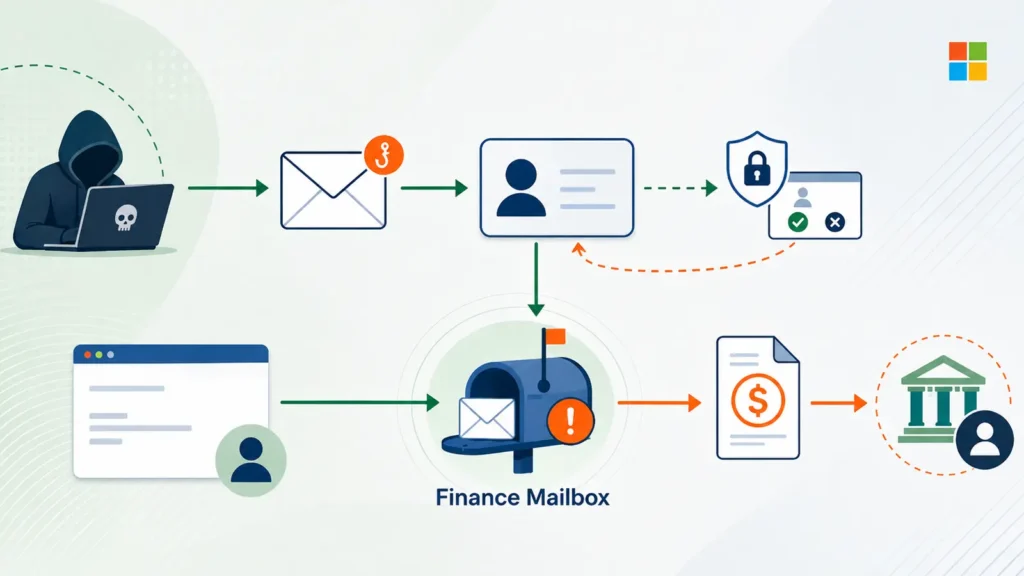
Un solo correo electrónico de phishing fue suficiente para dar a los atacantes acceso a la cuenta de Microsoft 365 de un empleado de finanzas y redirigir los pagos a los proveedores. El correo electrónico dirigía al destinatario a revisar "fechas conflictivas", pero el enlace conducía a través de varios redireccionamientos a una página de inicio de sesión falsa de Microsoft 365 diseñada para capturar una sesión ya autenticada.
Los analistas de TrendAI identificaron la actividad como una campaña de compromiso de correo electrónico empresarial únicamente en la nube. Los atacantes no implementaron ningún robo de información, herramienta de acceso remoto u otro malware. En cambio, confiaron en datos de sesión de navegador robados, acceso a buzones de correo y correos electrónicos de cambio de pagos cuidadosamente programados para transferir dinero a cuentas bancarias que controlaban. Cadena de ataques de un extremo a otro (Fuente: TrendAI) Campañas similares de robo de sesiones de Microsoft 365 han demostrado que los atacantes se dirigen cada vez más a sesiones de navegador autenticadas en lugar de contraseñas únicamente.
| Fuente: | Cybersecuritynews |
| Título original: | Los piratas informáticos omiten Microsoft 365 MFA y secuestran el buzón de finanzas para robar pagos |
| Publicado: | 20/08/2026 13:03 |
| Enlace: | https://cybersecuritynews.com/hackers-bypass-microsoft-365-mfa |
| Consultado: | 20/08/2026 |

