


Nuevo malware para Android roba PIN bancarios y utiliza teléfonos infectados de terceros para retransmitir datos robados
Resumen Informativo
De acuerdo a la publicación titulada El nuevo malware de Android roba PIN bancarios y transmite datos a través de los teléfonos infectados de otra persona, difundida en fecha 20/08/2026 13:24, por el medio Cybersecuritynews (Autor: Guru Baran):
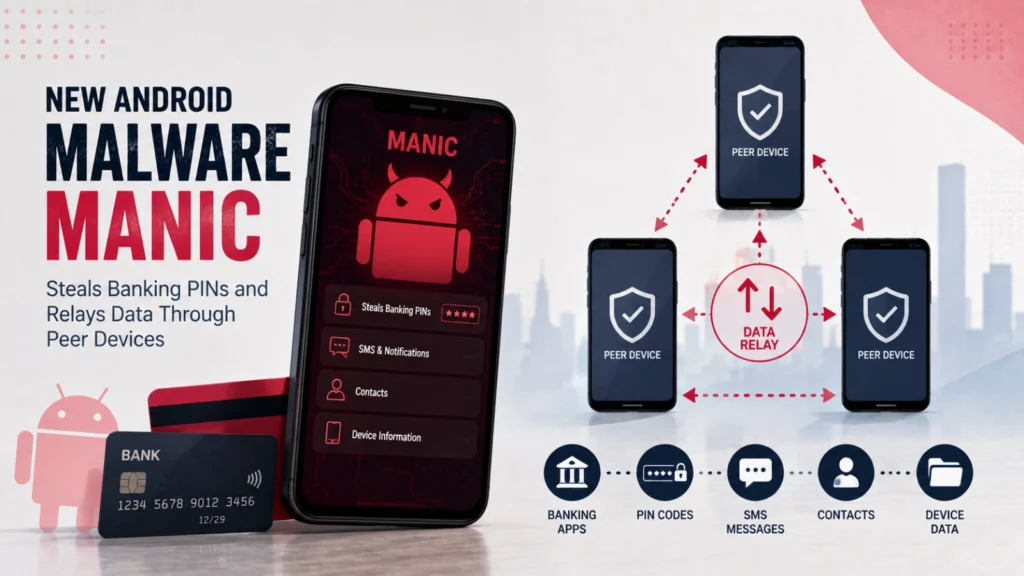
Una familia de malware para Android recientemente descubierta llamada Manic combina el fraude bancario con software espía a gran escala, y viene con un truco que los investigadores rara vez ven en la naturaleza: cuando un teléfono infectado no tiene conexión a Internet propia, puede tomar prestada discretamente una de otro dispositivo infectado cercano. El malware fue identificado por el equipo Mobile Threat Intelligence de ThreatFabric, que describe a Manic como un lugar en la intersección de los troyanos bancarios de Android y el software espía móvil.
En lugar de centrarse en una sola estafa, Manic ofrece a sus operadores un conjunto completo de herramientas de fraude: puede leer el PIN de una víctima, ver su pantalla en vivo, secuestrar sesiones bancarias y extraer archivos, mensajes y datos de ubicación del dispositivo. Actualmente, el malware monitorea 169 aplicaciones, que abarcan bancos, portales de identidad gubernamentales, servicios de pago, billeteras e intercambios de criptomonedas, aplicaciones de autenticación y plataformas de mensajería. El malware aplica un truco similar a la propia pantalla de bloqueo, intentando capturar y luego reutilizar el código o patrón de desbloqueo del dispositivo. La combinación de Manic de captura sigilosa de PIN, adquisición profunda de dispositivos y una red de exfiltración con capacidad de recuperación automática hace que sea más difícil de detectar y de contener que un típico troyano bancario.
Ruta del fraude por adquisición de dispositivos (Fuente de la imagen: ThreatFabric) El seguimiento continuo de la campaña por parte de ThreatFabric, junto con descubrimientos similares en 2026, como el malware de retransmisión NFC WindRelay y el troyano Herodotus que imita a los humanos, apunta a una tendencia más amplia de amenazas a Android que combinan múltiples técnicas de fraude en una sola plataforma. Potencia tu nivel 1 con inteligencia sobre amenazas de 15.000 SOC: integra la búsqueda de TI en tu SOC La publicación Nuevo malware de Android roba PIN bancarios y transmite datos a través de teléfonos infectados de otra persona apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El nuevo malware de Android roba PIN bancarios y transmite datos a través de los teléfonos infectados de otra persona |
| Publicado: | 20/08/2026 13:24 |
| Enlace: | https://cybersecuritynews.com/manic-android-malware |
| Consultado: | 20/08/2026 |

