


Los hackers utilizan servicios de mensajería populares para controlar las nuevas puertas traseras de Windows
Resumen Informativo
De acuerdo a la publicación titulada Los hackers utilizan servicios de mensajería populares para controlar las nuevas puertas traseras de Windows, difundida en fecha 04/09/2026 14:45, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
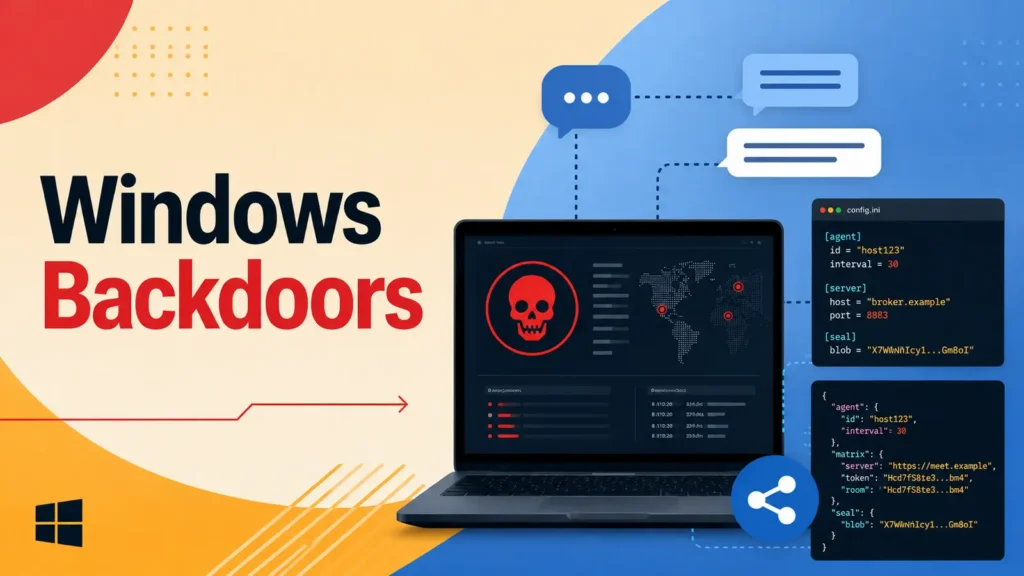
Un grupo de amenazas con motivación financiera conocido como Toy Ghouls ha comenzado a utilizar dos puertas traseras personalizadas de Windows que se comunican a través de servicios populares de mensajería y bróker. La campaña marca un cambio para el grupo, que anteriormente había dependido en gran medida de herramientas públicas y había filtrado creadores de ransomware.
Las nuevas puertas traseras se denominan mqtt-bird-agent 0.1.0 y matrix-bird-agent 0.1.0. Kaspersky dijo en un informe compartido con Cyber Security News (CSN) que las herramientas proporcionan un control total sobre un dispositivo Windows infectado. Los hackers utilizan los populares servicios de mensajería Toy Ghouls utiliza Windows Remote Management, o WinRM, para colocar las puertas traseras y sus archivos de configuración en sistemas ya comprometidos. Los atacantes utilizan Evil-WinRM y WinRM-fs, herramientas que pueden ayudar a mover archivos y ejecutar comandos remotos en entornos Windows.
Ambas variantes pueden ejecutarse de forma interactiva o instalarse como servicios de Windows, lo que les permite volver a iniciarse después de un reinicio. También deben estar atentos a servicios inesperados llamados cplsupport o wtas, archivos de configuración sospechosos en carpetas ProgramData y tráfico saliente que involucre la infraestructura de mensajería enumerada.
| Fuente: | Cybersecuritynews |
| Título original: | Los hackers utilizan servicios de mensajería populares para controlar las nuevas puertas traseras de Windows |
| Publicado: | 04/09/2026 14:45 |
| Enlace: | https://cybersecuritynews.com/popular-messaging-services |
| Consultado: | 05/09/2026 |

