


La campaña de phishing BigBear 2.0 Evilginx2 omite Microsoft 365 MFA con el robo de cookies de sesión
Resumen Informativo
De acuerdo a la publicación titulada La campaña de phishing BigBear 2.0 Evilginx2 omite Microsoft 365 MFA con el robo de cookies de sesión, difundida en fecha 08/09/2026 08:39, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
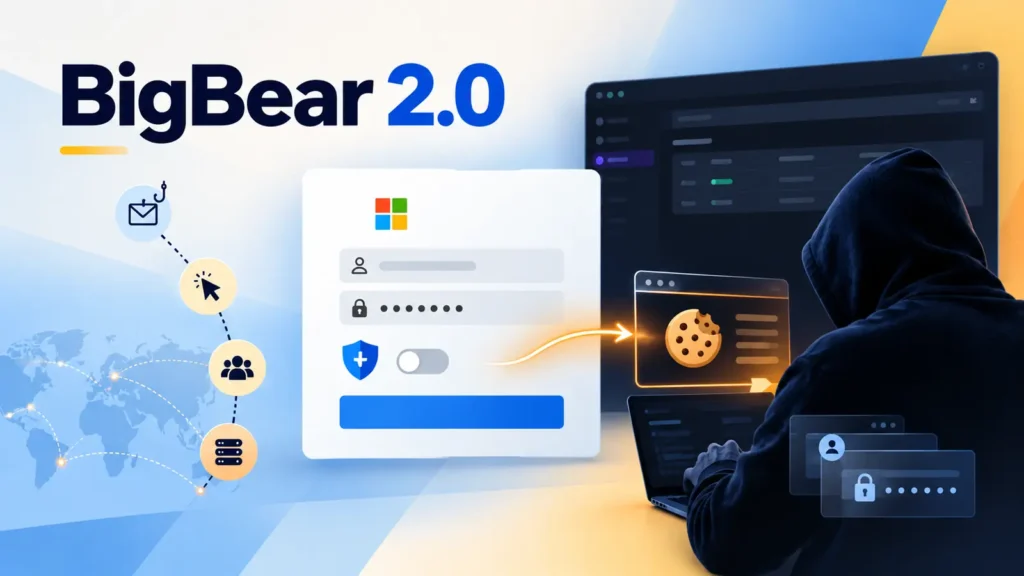
BigBear 2.0 es una operación de phishing diseñada para robar pruebas de que un usuario ya ha pasado la autenticación multifactor. Se dirige a las cuentas de Microsoft 365 a través de enlaces de inicio de sesión convincentes, luego se hace cargo de la sesión del navegador iniciada en lugar de intentar romper el factor de autenticación.
La operación es un marco de phishing Evilginx2 rebautizado que se dirige a las cuentas de Microsoft 365. Las víctimas son atraídas a través de enlaces de correo electrónico que abren una página de proxy que se asemeja a una página de inicio de sesión de Microsoft. Retransmite su tráfico al servicio genuino mientras recopila silenciosamente las credenciales y los datos de la sesión devueltos después del inicio de sesión. Of those records, 474 represented complete authenticated sessions, alongside 1,032 passwords and 4,148 session cookies.
BigBear 2.0 Evilginx2 Phishing Campaign Bypasses Microsoft 365 MFA BigBear 2.0 uses an adversary-in-the-middle setup, meaning it sits between the victim and the real Microsoft login service. It captures the email address and password, lets Microsoft validate the request, and waits for the victim to complete their normal approval or code challenge.
| Fuente: | Cybersecuritynews |
| Título original: | La campaña de phishing BigBear 2.0 Evilginx2 omite Microsoft 365 MFA con el robo de cookies de sesión |
| Publicado: | 08/09/2026 08:39 |
| Enlace: | https://cybersecuritynews.com/bigbear-2-0-evilginx2 |
| Consultado: | 08/09/2026 |

