


ClearFake despliega Crypto Stealer que utiliza un controlador vulnerable para eliminar las herramientas de seguridad de EDR
Resumen Informativo
De acuerdo a la publicación titulada ClearFake despliega Crypto Stealer que utiliza un controlador vulnerable para eliminar las herramientas de seguridad de EDR, difundida en fecha 09/09/2026 14:27, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
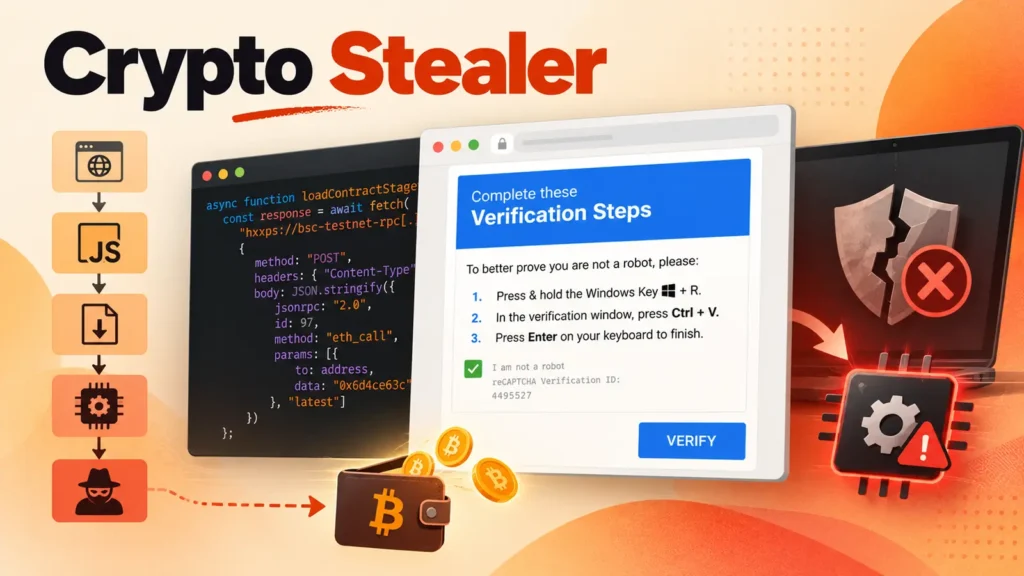
ClearFake ha expandido una estafa de CAPTCHA falso en una cadena que roba criptomonedas y credenciales mientras deshabilita la protección del punto final. La operación comienza con un código de navegador inyectado, instrucciones alojadas en la cadena de bloques y un mensaje de ClickFix con el estilo de un CAPTCHA de Google.
Después de que un usuario sigue los pasos, un cargador remoto recupera y ejecuta una biblioteca disfrazada a través de WebDAV. Una sucursal instala un ladrón de criptomonedas que cambia las direcciones de billetera copiadas, mientras que otra puede proporcionar control remoto a un operador. Cisco Talos dijo en un informe compartido con Cyber Security News (CSN) que rastreó la actividad vinculada a la rama del cargador remoto como UAT-10820. Del CAPTCHA falso al control La cadena de entrega comienza cuando los atacantes comprometen un sitio web e inyectan JavaScript a través de un Cloudflare Worker malicioso.
El enfoque coincide con una técnica de entrega de ClickFix WebDAV que utiliza componentes de Windows de confianza para cargar malware remoto mientras oculta el propósito del comando.
| Fuente: | Cybersecuritynews |
| Título original: | ClearFake despliega Crypto Stealer que utiliza un controlador vulnerable para eliminar las herramientas de seguridad de EDR |
| Publicado: | 09/09/2026 14:27 |
| Enlace: | https://cybersecuritynews.com/clearfake-deploys-crypto-stealer |
| Consultado: | 09/09/2026 |

