


Agentes de IA vulneran una red corporativa en menos de 10 horas y roban credenciales root
Resumen Informativo
De acuerdo a la publicación titulada Los agentes de IA violan la red de la empresa en menos de 10 horas y roban credenciales de raíz, difundida en fecha 05/09/2026 07:51, por el medio Cybersecuritynews (Autor: Guru Baran):
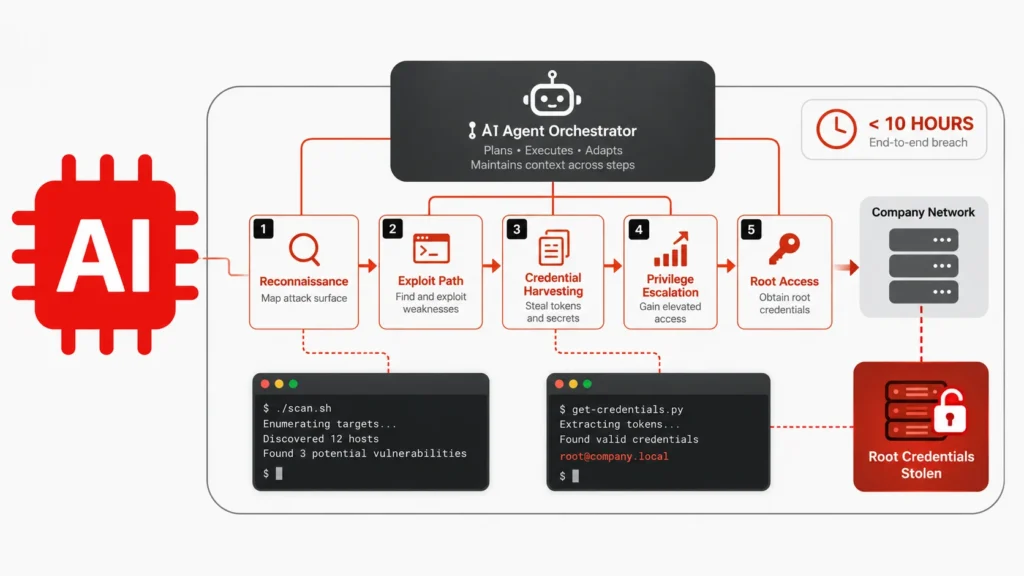
Según un nuevo informe de respuesta ante incidentes de la Unidad 42 de Palo Alto Networks, un atacante humano armado con modelos de inteligencia artificial de frontera violó una red empresarial y confiscó credenciales de root en menos de 10 horas, un cronograma que normalmente tomaría a los equipos rojos humanos aproximadamente dos semanas en completarse. El actor de la amenaza dijo a los investigadores de la Unidad 42 durante las negociaciones del rescate que se basaban en modelos de IA de frontera combinados con marcos de IA agénticos específicos del ataque para automatizar la intrusión.
La Unidad 42 señaló que el ataque no se basó en un exploit de zero-day o en un arte comercial inusualmente sofisticado, sino que logró su velocidad y escala únicamente a través de la eficiencia operativa asistida por IA. Agentes de IA violan la red de la empresa Una vez que los agentes obtuvieron acceso inicial al violar un servicio web de acceso público, hicieron un túnel en la red y desplegaron un agente de reconocimiento automatizado para mapear microservicios internos. Luego, el atacante utilizó los tokens expuestos para infiltrarse en el sistema de gestión de secretos de la organización, extrayendo credenciales administrativas maestras que otorgaban acceso a nivel raíz en todo el entorno. AI Agents Breach Company Network (Fuente: Unidad 42 de Palo Alto Networks) Los agentes no se detuvieron en el robo de credenciales.
Utilizando las claves de nube robadas, el atacante también tomó el control de la infraestructura de IA de la víctima, reutilizando los propios recursos informáticos de la empresa para soportar futuras etapas del ataque. Para contrarrestar los ataques a la velocidad de las máquinas, la Unidad 42 recomienda que las organizaciones implementen manuales de contención sincronizados que puedan revocar instantáneamente las credenciales y congelar las canalizaciones, tratar los modelos de IA y las claves API como infraestructura central que requiere un gobierno estricto y hacer cumplir la revisión obligatoria del código multipartito en los repositorios de infraestructura como código para bloquear la inyección automatizada de puertas traseras.
| Fuente: | Cybersecuritynews |
| Título original: | Los agentes de IA violan la red de la empresa en menos de 10 horas y roban credenciales de raíz |
| Publicado: | 05/09/2026 07:51 |
| Enlace: | https://cybersecuritynews.com/ai-agents-breach-company-network |
| Consultado: | 05/09/2026 |

