


Windows agrega contenedores de ejecución de Microsoft para proteger los flujos de trabajo de los agentes de IA
Resumen Informativo
De acuerdo a la publicación titulada Windows agrega contenedores de ejecución de Microsoft para proteger los flujos de trabajo de los agentes de IA, difundida en fecha 07/07/2026 14:05, por el medio Cybersecuritynews (Autor: Abinaya):
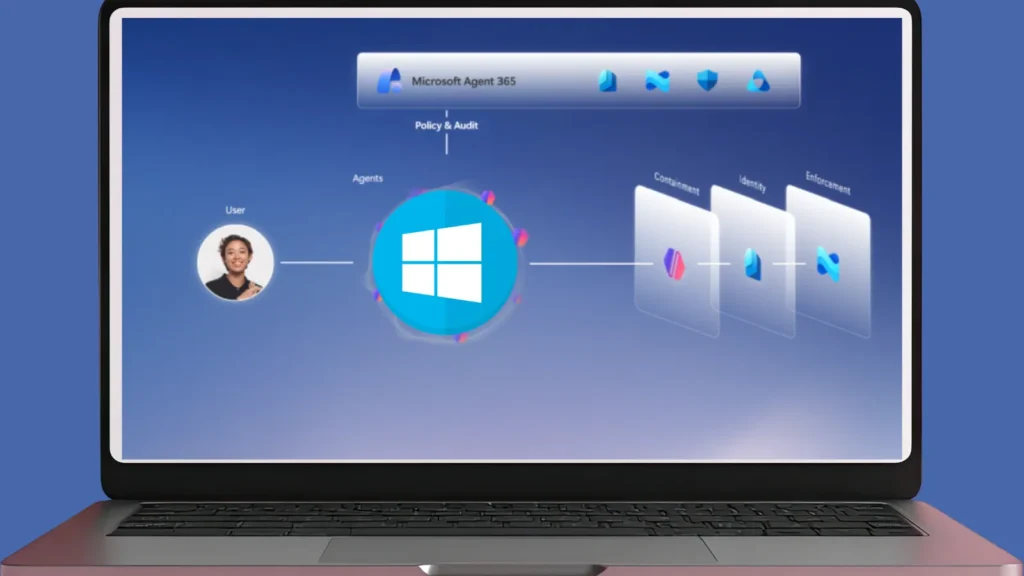
Microsoft ha presentado Microsoft Execution Containers (MXC), una nueva capacidad de seguridad diseñada para proteger los flujos de trabajo de los agentes de IA en Windows, lo que marca un paso importante para hacer que Windows sea más confiable para los sistemas autónomos. Estos agentes suelen generar y ejecutar código de forma dinámica, lo que hace que su comportamiento sea impredecible y más difícil de controlar mediante modelos de seguridad tradicionales.
Para abordar esto, Microsoft está incorporando la seguridad directamente en la plataforma Windows, enfocándose en tres principios básicos: contención, identidad y capacidad de administración. Microsoft Execution Containers para flujos de trabajo de IA MXC desempeña un papel central como capa de ejecución basada en políticas, lo que permite a los desarrolladores definir a qué puede acceder o realizar un agente de IA. Esto permite la aplicación consistente de políticas de seguridad en todas las aplicaciones, ya sea que se ejecuten localmente en Windows o dentro del Subsistema de Windows para Linux (WSL). Además, la plataforma Agent 365 de Microsoft proporciona capacidades de visibilidad y aplicación de políticas, lo que permite a los equipos de TI monitorear el comportamiento de los agentes y aplicar barreras de seguridad utilizando herramientas como Intune.
Con MXC ahora disponible en versión preliminar y con integraciones más profundas planificadas, Microsoft está posicionando a Windows como una base segura para la próxima generación de automatización impulsada por IA, permitiendo a las organizaciones escalar la adopción de agentes sin comprometer el control o la confianza. Deje de aceptar SLA escritos para SOC de 2019: aquí está la lista de verificación de proveedores de AI SLA de 2026: descargue la guía gratuita de AI SOC SLA La publicación Windows agrega contenedores de ejecución de Microsoft para proteger los flujos de trabajo de agentes de AI apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Windows agrega contenedores de ejecución de Microsoft para proteger los flujos de trabajo de los agentes de IA |
| Publicado: | 07/07/2026 14:05 |
| Enlace: | https://cybersecuritynews.com/microsoft-execution-containers-secure-ai-workflows |
| Consultado: | 07/07/2026 |

