


Vulnerabilidad de Node2Shell explotada activamente en la naturaleza, advierte CISA
Resumen Informativo
De acuerdo a la publicación titulada Vulnerabilidad de Node2Shell explotada activamente en la naturaleza, advierte CISA, difundida en fecha 28/10/2026 12:36, por el medio Cybersecuritynews (Autor: Guru Baran):
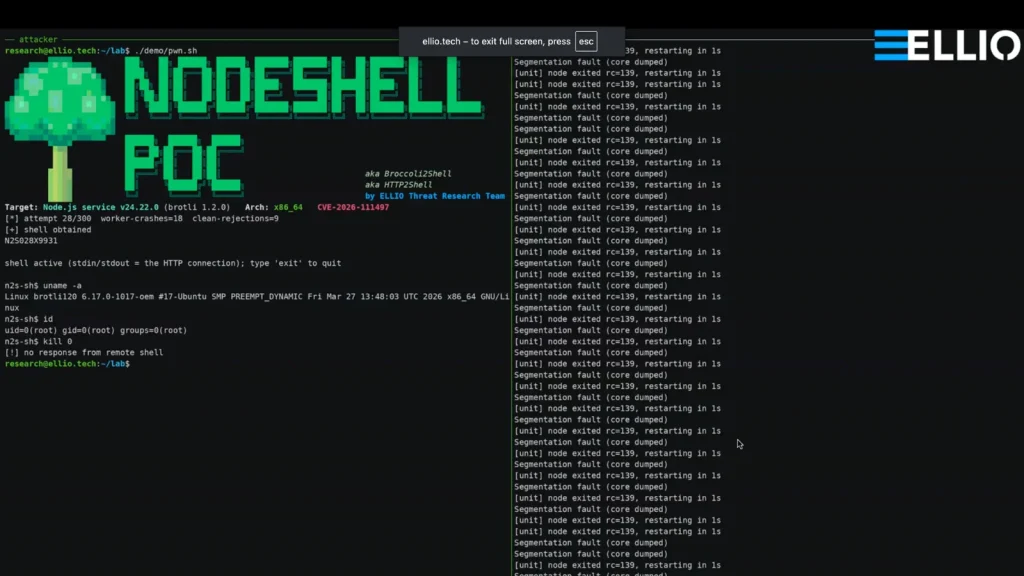
CISA ha añadido la falla Node2Shell, rastreada como CVE-2026-111497, a su catálogo de vulnerabilidades explotadas conocidas. Los atacantes ya están enviando tráfico de exploits en vivo a los servidores de Node.js, por lo que los equipos deben parchearlo de inmediato.
CISA añadió el error a su catálogo de vulnerabilidades explotadas conocidas el 27 de octubre de 2026. Las agencias federales deben arreglarlo antes del 10 de noviembre de 2026. CISA lo enumera como una falla de valor de retorno no verificada en Google Brotli. CISA marca el uso de ransomware como desconocido.
El aviso de CIS dice que la falla se encuentra en las versiones 1.0.3 a 1.2.0 de Google Brotli en todas las plataformas. La vulnerabilidad post Node2Shell explotada activamente en la naturaleza, CISA Warns apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Vulnerabilidad de Node2Shell explotada activamente en la naturaleza, advierte CISA |
| Publicado: | 28/10/2026 12:36 |
| Enlace: | https://cybersecuritynews.com/node2shell-vulnerability |
| Consultado: | 28/10/2026 |

