


Un solo prompt podría secuestrar agentes de IA de AWS y robar credenciales en la nube
Resumen Informativo
De acuerdo a la publicación titulada Un solo aviso podría secuestrar a los agentes de IA de AWS y robar las credenciales de la nube, difundida en fecha 10/10/2026 07:24, por el medio Cybersecuritynews (Autor: Guru Baran):
Un solo mensaje enviado a un agente de IA de cara al público podría haber expuesto a todos los agentes de Amazon Bedrock AgentCore en la misma cuenta y región de AWS, según una nueva investigación de Zenity Labs. Amazon Bedrock AgentCore es un servicio gestionado para crear y ejecutar agentes de IA.
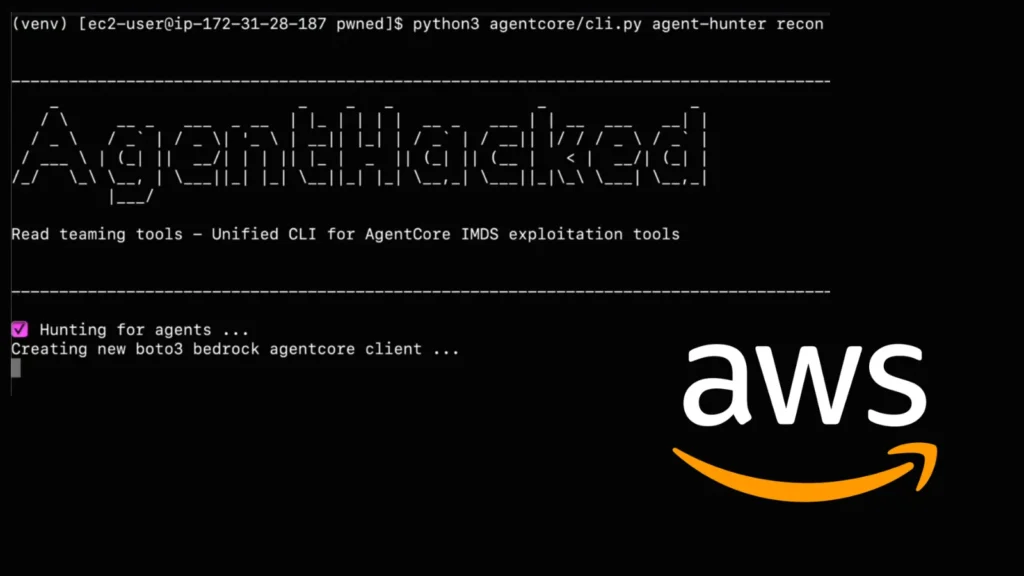
Zenity descubrió que se podía decir a un agente con una herramienta capaz de realizar solicitudes web que se pusiera en contacto con el punto de conexión de metadatos local al 169.254.169.254. Este servicio proporciona credenciales temporales de AWS a las cargas de trabajo en la nube. Debido a que la solicitud provenía del interior del microVM Firecracker del agente, el servicio de metadatos devolvió credenciales vinculadas a su función de ejecución. Ataque de inyección de aviso (Fuente: Zenity) El caso muestra cómo las características normales del agente pueden volverse peligrosas cuando se reúnen avisos no confiables, acceso a la red y permisos en la nube.
Las credenciales robadas tenían un amplio alcance porque Zenity dijo que el rol predeterminado de IAM no se limitaba a un agente. Zenity también encontró acceso a bedrock-agentcore:GetResourceApiKey y secretsmanager:GetSecretValue, que podrían revelar credenciales destinadas a servicios conectados.
| Fuente: | Cybersecuritynews |
| Título original: | Un solo aviso podría secuestrar a los agentes de IA de AWS y robar las credenciales de la nube |
| Publicado: | 10/10/2026 07:24 |
| Enlace: | https://cybersecuritynews.com/agentcorruption-attack |
| Consultado: | 11/10/2026 |

