


Un fallo en Citrix NetScaler permite ejecución remota de código como root y ya hay PoC público
Resumen Informativo
De acuerdo a la publicación titulada La falla de desbordamiento del montón de Citrix NetScaler permite a atacantes remotos ejecutar código como root: PoC publicado, difundida en fecha 14/08/2026 13:41, por el medio Cybersecuritynews (Autor: Guru Baran):
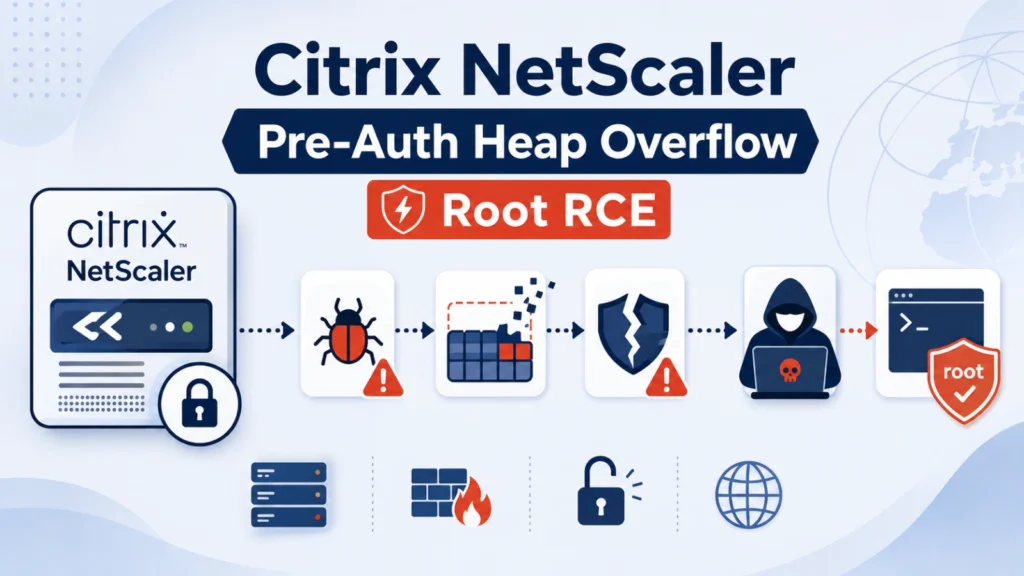
Un exploit de prueba de concepto (PoC) funcional que demuestra cómo un desbordamiento del montón de autenticación previa en Citrix NetScaler ADC y NetScaler Gateway se puede convertir en una ejecución remota de código (RCE) a nivel de raíz no autenticada. La vulnerabilidad se abordó originalmente en el boletín de seguridad CTX696604 del 30 de junio de Cloud Software Group, donde Citrix describió CVE-2026-8452 como un desbordamiento de memoria que podría resultar en denegación de servicio (DoS) o "comportamiento impredecible".
Sin embargo, un análisis independiente confirma que la falla es mucho más grave y otorga a los atacantes remotos control directo sobre el motor central de procesamiento de paquetes que se ejecuta con privilegios de root. WatchTowr Labs dijo en un informe compartido con Cyber Security News (CSN) que se puede acceder a la falla sin credenciales y que se puede controlar nsppe, el motor de procesamiento de paquetes que ya se ejecuta como root. Citrix NetScaler Heap Overflow permite el acceso raíz NetScaler sirve como puerta de enlace perimetral para miles de redes empresariales, manejando el equilibrio de carga, la descarga de SSL, la autenticación y el acceso remoto. Fallo de conexión del servicio NetScaler durante el desbordamiento inicial (Fuente de la imagen: labs.watchtowr.com) La falla decisiva se ubicó dentro del controlador de autenticación SAML: Verificaciones de límites faltantes: durante la canonicalización de la firma XML, las compilaciones más antiguas copian los datos controlados por el atacante desde el elemento SignedInfo de un mensaje SAML firmado en un búfer de tamaño fijo sin validar los límites de longitud.
Respuesta HTTP 404 antes de la implementación de Webshell (Fuente de la imagen: labs.watchtowr.com) Como se detalla en el análisis de exploit técnica publicado por watchTowr Labs, una vez que el desbordamiento del montón corrompe una operación de copia de memoria posterior, un atacante puede escribir bytes arbitrarios en una dirección de memoria específica. La publicación Fallo de desbordamiento de montón de Citrix NetScaler permite a atacantes remotos ejecutar código como raíz: PoC publicado apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | La falla de desbordamiento del montón de Citrix NetScaler permite a atacantes remotos ejecutar código como root: PoC publicado |
| Publicado: | 14/08/2026 13:41 |
| Enlace: | https://cybersecuritynews.com/citrix-netscaler-heap-overflow |
| Consultado: | 14/08/2026 |

