


ShinyHunters elude las protecciones WAF para explotar Oracle PeopleSoft Flaw e implementar Web Shells
Resumen Informativo
De acuerdo a la publicación titulada ShinyHunters elude las protecciones WAF para explotar Oracle PeopleSoft Flaw e implementar Web Shells, difundida en fecha 28/09/2026 13:54, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
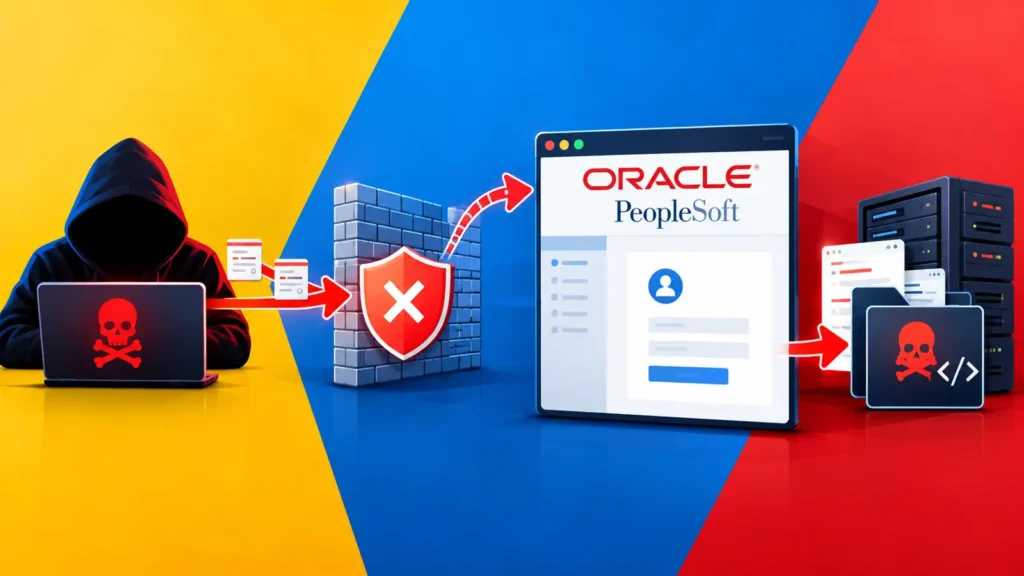
ShinyHunters ha renovado los ataques contra los sistemas Oracle PeopleSoft al pasar por alto las protecciones de firewall de aplicaciones web y plantar shells web. La actividad se dirige a CVE-2026-35273, una falla crítica de PeopleSoft utilizada anteriormente como zero-day contra las universidades.
Los analistas de Google Cloud identificaron la nueva exploit masiva y la vincularon a UNC6240, también conocida como ShinyHunters. Los informes anteriores sobre los ataques RCE de zero-day de PeopleSoft documentaron cómo la misma falla daba a los atacantes no autenticados una ruta hacia las aplicaciones empresariales expuestas antes de que se lanzara un parche. ShinyHunters omite las protecciones WAF Los atacantes cambiaron la ruta de solicitud vulnerable codificando un carácter en lugar de enviar el nombre de punto de conexión normal. La cobertura previa de la confirmación de incumplimiento de Nissan PeopleSoft mostró las posibles consecuencias cuando los atacantes llegan a los sistemas que contienen información de los empleados.
Las organizaciones deben aplicar el parche de seguridad de Oracle para CVE-2026-35273 y mantener las versiones compatibles de PeopleTools. Potencie su SOC con un contexto IoC instantáneo para una respuesta inmediata: integre la búsqueda de TI en su SOC La publicación ShinyHunters omite las protecciones WAF para explotar Oracle PeopleSoft Flaw e implementar Web Shells apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | ShinyHunters elude las protecciones WAF para explotar Oracle PeopleSoft Flaw e implementar Web Shells |
| Publicado: | 28/09/2026 13:54 |
| Enlace: | https://cybersecuritynews.com/shinyhunters-bypasses |
| Consultado: | 28/09/2026 |

