


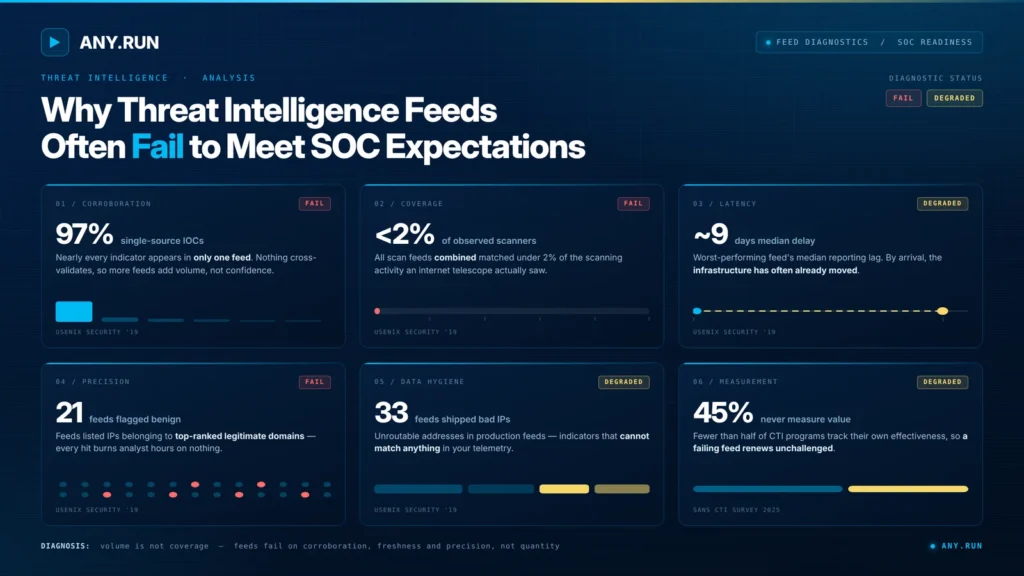
Por qué las fuentes de inteligencia sobre amenazas a menudo no cumplen con las expectativas del SOC
Resumen Informativo
De acuerdo a la publicación titulada Por qué las fuentes de inteligencia sobre amenazas a menudo no cumplen con las expectativas del SOC , difundida en fecha 18/08/2026 12:45, por el medio Cybersecuritynews (Autor: Balaji N):
Se espera que las fuentes de inteligencia de amenazas (TI) cierren las brechas de visibilidad que inevitablemente surgen en los SOC empresariales y hagan que las investigaciones sean más rápidas y efectivas. Esta promesa suena particularmente atractiva para los líderes de equipos SOC en crecimiento que necesitan enfrentar un número de alertas cada vez mayor sin contratar constantemente más analistas. En realidad, la inteligencia sobre amenazas no siempre cumple lo que prometen los proveedores.
He aquí tres razones por las que surge esta brecha entre expectativas y realidad y cómo evitar decepciones estableciendo estándares claros para los feeds de TI.
Razón 1: Los indicadores sin contexto no aceleran las decisiones Uno de los propósitos principales de la inteligencia sobre amenazas es ayudar a los analistas a determinar qué merece atención inmediata. Es decir, priorizar las alertas según el contexto que las rodea. Cuando falta ese contexto, las investigaciones se estancan. Un SOC detecta un hash en el sistema y un indicador malicioso coincidente en su fuente de inteligencia de amenazas. La investigación apenas comienza: los analistas aún necesitan contexto. Si el feed no lo proporciona de inmediato, tienen que recurrir a portales de inteligencia de amenazas y otras herramientas externas, llegando manualmente al fondo de por qué el indicador se clasifica como malicioso, qué hace el malware detrás de él y cómo se relaciona todo esto con su propia infraestructura. Un mismo indicador también puede representar diferentes niveles de riesgo según la organización y su superficie de ataque. Incluso pueden empezar a ignorar más alertas de la fuente, incluidas las importantes.
Razón 3: Conectado no significa útil La inteligencia sobre amenazas debería, en última instancia, ahorrar recursos. La integración permite a los SOC automatizar el enriquecimiento y la clasificación, lo que permite a los analistas procesar más eventos de seguridad sin necesidad de aumentar tanto la plantilla. Simplemente conectar un feed a la pila de seguridad no garantiza ese resultado: conectado no siempre significa útil. Los SOC aún deben decidir cómo priorizar, validar y actuar en función de la inteligencia que reciben. También podría haber un problema de gestión más amplio detrás de la decepción en la adquisición de inteligencia sobre amenazas: las organizaciones no siempre definen cómo debería ser el éxito antes de comprar o integrar un feed. Sin objetivos claros, resulta difícil medir su impacto operativo o ROI. Cómo hacer que los feeds de inteligencia de amenazas cumplan con las expectativas del SOC Los problemas discutidos anteriormente muestran que el valor de un feed de TI está determinado por operaciones SOC novedosas, precisas, contextualizadas y fáciles de aplicar en las operaciones del día a día. Los feeds de inteligencia de amenazas de ANY.RUN se crean teniendo en cuenta estos desafíos y los resuelven en todas las etapas, desde la agregación de datos hasta la entrega de datos de amenazas a sistemas SIEM, EDR/XDR, TIP y NDR a través de STIX/TAXII. En lugar de recopilar grandes volúmenes de indicadores no verificados, TI Feeds ofrece datos de amenazas generados a partir de investigaciones de malware reales realizadas en el sandbox ANY.RUN por más de 16 000 equipos SOC, filtrados para reducir los falsos positivos a una tasa cercana a cero.
Esto les brinda a los analistas IoC oportunas y de alta confianza respaldadas por evidencia de comportamiento intersectorial que pueden utilizar para investigar y priorizar las amenazas. Inteligencia de amenazas: Expectativas Inteligencia de amenazas: Realidad ANY.RUN TI Feeds Decisiones más rápidas Las coincidencias de IoC carecen de contexto Evidencia de comportamiento Inteligencia nueva Los IoC se vuelven obsoletos rápidamente Datos de amenazas en tiempo real Menos falsos positivos Los datos de baja confianza crean ruido IOC maliciosos verificados Menos trabajo manual Los analistas necesitan investigación adicional Listo para la investigación Contexto Mejor priorización Volumen de COI ≠ relevancia Inteligencia de alta confianza Los nuevos indicadores ayudan a los equipos a identificar amenazas emergentes más rápido, la verificación del espacio aislado reduce el ruido innecesario y el contexto de comportamiento brinda a los analistas la evidencia que necesitan para comprender lo que está sucediendo sin reconstruir cada investigación desde cero. Cuando se cumplen estos requisitos, TI puede reducir el ruido de las alertas, acelerar las investigaciones, mejorar la priorización de amenazas y ayudar a los equipos de seguridad a responder más rápido a amenazas reales. La publicación Por qué las fuentes de inteligencia sobre amenazas a menudo no cumplen con las expectativas del SOC apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Por qué las fuentes de inteligencia sobre amenazas a menudo no cumplen con las expectativas del SOC |
| Publicado: | 18/08/2026 12:45 |
| Enlace: | https://cybersecuritynews.com/why-threat-intelligence-feeds-often-fail-to-meet-soc-expectations |
| Consultado: | 18/08/2026 |

