


Plug and Pwn Attack abusa de los controladores PnP de Windows para obtener el SISTEMA con cero clics
Resumen Informativo
De acuerdo a la publicación titulada Plug and Pwn Attack abusa de los controladores PnP de Windows para obtener el SISTEMA con cero clics, difundida en fecha 11/08/2026 14:03, por el medio Cybersecuritynews (Autor: Abinaya):
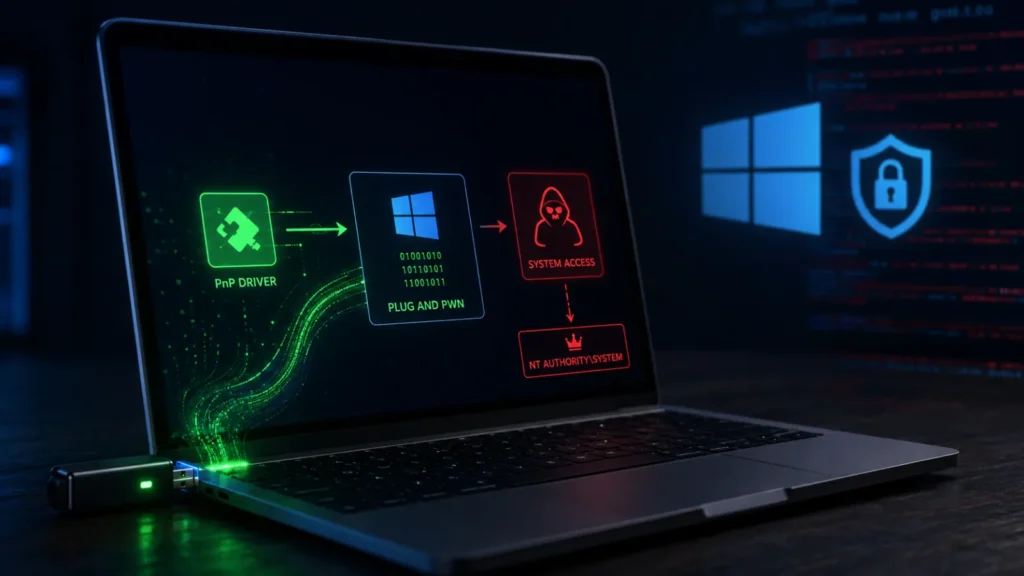
El ataque Plug and Pwn detalla que la instalación del controlador Plug and Play de Windows puede llevar a la ejecución como NT AUTHORITYSYSTEM. La técnica, publicada por los investigadores Alejandro Hernando y Borja Martínez, no se basa en un kernel de zero-day de Windows.
En cambio, abusa del proceso que utiliza Windows para detectar hardware, encontrar un paquete de proveedor coincidente, descargarlo y ejecutar componentes de instalación con derechos de SISTEMA. Los investigadores dicen que el problema puede desencadenarse cuando un dispositivo USB está conectado a una computadora con Windows 11, incluso cuando ningún usuario ha iniciado sesión. Windows resuelve su paquete de controladores e inicia el código proporcionado por el proveedor en un contexto de instalación privilegiado. El ataque Plug&Pwn aprovecha los controladores PnP de Windows Al redirigir el dominio de Sony a un servidor controlado por un atacante, pueden proporcionar archivos manipulados que provocan la escritura arbitraria de un archivo como SISTEMA.
Sus pruebas destacan una distinción importante: los metadatos de Windows Update pueden identificar muchos paquetes coincidentes, pero sólo un conjunto más pequeño es elegible para la instalación automática Plug and Play. La publicación Plug and Pwn Attack abusa de los controladores PnP de Windows para obtener el SISTEMA sin clics apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Plug and Pwn Attack abusa de los controladores PnP de Windows para obtener el SISTEMA con cero clics |
| Publicado: | 11/08/2026 14:03 |
| Enlace: | https://cybersecuritynews.com/plug-and-pwn-attack-abuses-windows-pnp-drivers |
| Consultado: | 11/08/2026 |

