


Nuevo troyano bancario para Android utiliza superposiciones creadas con IA para robar los PIN bancarios de los usuarios
Resumen Informativo
De acuerdo a la publicación titulada El nuevo troyano bancario de Android utiliza superposiciones construidas por IA para robar los PIN bancarios de los usuarios, difundida en fecha 24/09/2026 10:06, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
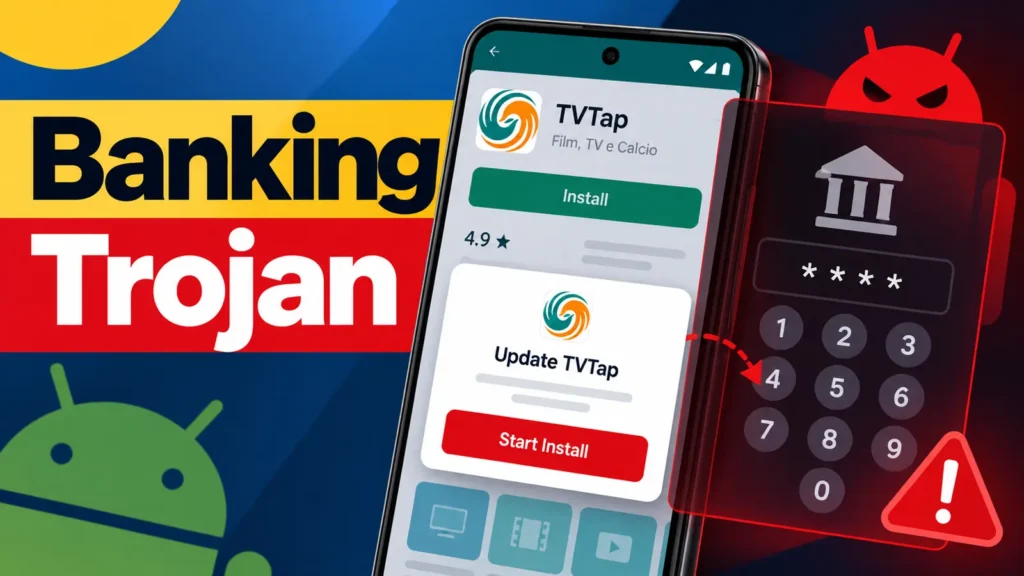
Un nuevo troyano bancario de Android está convirtiendo la descarga de una aplicación en una trampa de PIN bancario. Llamado RemControl, se esconde detrás de páginas de descarga falsas para una aplicación de transmisión de televisión, luego espera a que se abran las aplicaciones bancarias.
La campaña utiliza páginas que se parecen a los listados de Google Play, aunque la aplicación de transmisión no se ofrece allí. El descubrimiento se suma a las preocupaciones sobre las descargas de aplicaciones de transmisión falsas utilizadas para colocar malware potente en los teléfonos. El nuevo troyano bancario de Android utiliza superposiciones construidas por IA Cuando se abre una aplicación bancaria específica, RemControl coloca una copia a pantalla completa de una interfaz bancaria sobre ella. Se asemeja a la técnica utilizada por otros troyanos bancarios de Android que colocan pantallas falsas sobre aplicaciones de confianza.
Se describe un abuso de permisos similar en los informes sobre las campañas de malware bancario de Perseus que también utilizaron aplicaciones de transmisión falsas. El nuevo troyano bancario de Android utiliza superposiciones construidas por IA para robar los PIN bancarios de los usuarios apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El nuevo troyano bancario de Android utiliza superposiciones construidas por IA para robar los PIN bancarios de los usuarios |
| Publicado: | 24/09/2026 10:06 |
| Enlace: | https://cybersecuritynews.com/android-banking-trojan |
| Consultado: | 24/09/2026 |

