


Nuevo Malware IoT KATARU Integra Exploits de Escalada de Privilegios en Linux y Ataques DDoS al Estilo Mirai
Resumen Informativo
De acuerdo a la publicación titulada El nuevo malware IoT de KATARU incluye exploits de escalación de privilegios de Linux y ataques DDoS de tipo Mirai, difundida en fecha 11/09/2026 14:23, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
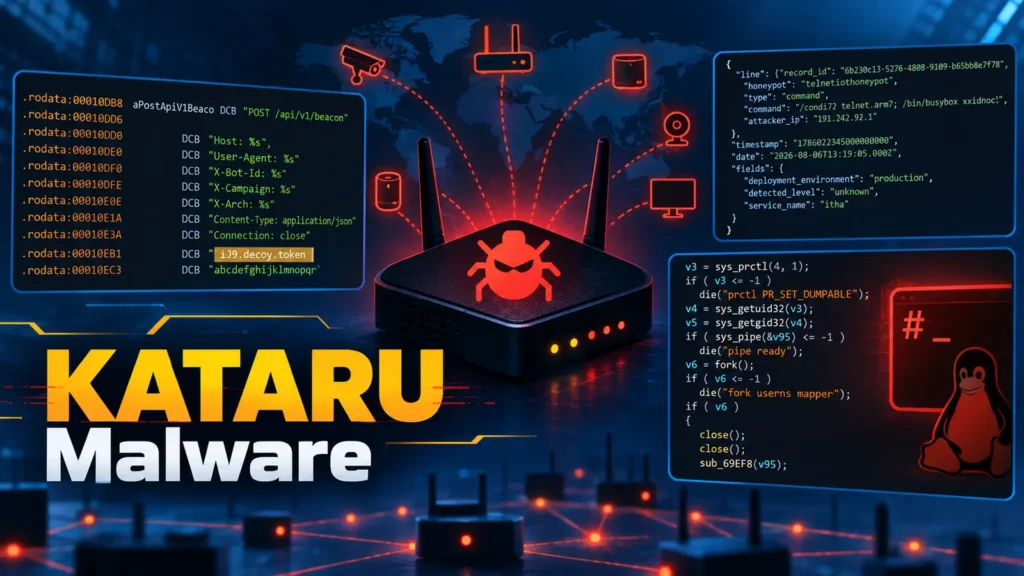
KATARU es una cepa de malware IoT recientemente observada que puede convertir dispositivos mal protegidos en nodos de ataque DDoS. El malware se asemeja a la familia de botnets Mirai en su capacidad para inundar los objetivos con tráfico, pero lleva herramientas más amplias.
Los analistas de Nozomi Networks identificaron la muestra en agosto y nombraron a la familia KATARU en honor a un nonce ChaCha20 utilizado para descifrar su configuración. Comando de ejecución de malware (Fuente – Nozomi Networks) Para los propietarios de redes, el problema inmediato es la exposición. Nuevo malware KATARU IoT KATARU comienza con la fuerza bruta de credenciales Telnet, luego utiliza comandos BusyBox para recuperar y ejecutar una carga útil. El código también intenta un escape cgroup v1 release_agent que puede relanzar el malware con privilegios más altos.
Descompilación del código de exploit que se encuentra en la muestra (Fuente – Nozomi Networks) Puede marcar copias inmutables o solo anexar cuando los permisos lo permitan, lo que requiere una revisión cercana de la respuesta a incidentes. La publicación New KATARU IoT Malware Packs Linux Privilege Escalation Exploits and Mirai-Style DDoS Attacks apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El nuevo malware IoT de KATARU incluye exploits de escalación de privilegios de Linux y ataques DDoS de tipo Mirai |
| Publicado: | 11/09/2026 14:23 |
| Enlace: | https://cybersecuritynews.com/new-kataru-iot-malware |
| Consultado: | 11/09/2026 |

