


Nuevo ataque BYOTC secuestra aplicaciones confiables de Windows para abusar de controladores de kernel con privilegios elevados
Resumen Informativo
De acuerdo a la publicación titulada El nuevo ataque de BYOTC secuestra aplicaciones de Windows de confianza para abusar de los controladores de kernel con privilegios, difundida en fecha 07/09/2026 13:49, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
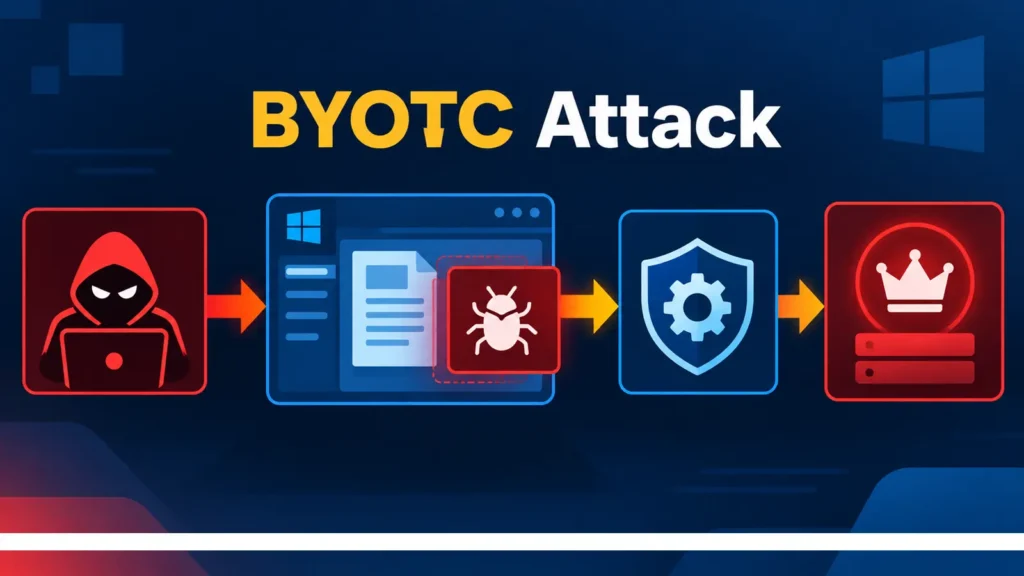
Un nuevo ataque a Windows muestra cómo un programa de confianza puede convertirse en una ruta a funciones confidenciales del sistema. El método, llamado Bring Your Own Trusted Caller, o BYOTC, convierte una aplicación legítima en modo de usuario en la herramienta que le pide a un controlador privilegiado que realice acciones peligrosas.
A diferencia de un ataque de conductor vulnerable convencional, el conductor puede estar trabajando exactamente como está diseñado. Ese riesgo añade una nueva capa al abuso de controladores de Windows de confianza asociado con los intentos de desactivar las herramientas de seguridad antes de que se implementen el ransomware, el robo de credenciales u otras cargas útiles. Nuevos secuestros de ataques de BYOTC Aplicaciones de Windows de confianza BYOTC difiere de BYOVD de una manera clave. BYOVD se basa en una falla en un controlador firmado; BYOTC, en cambio, explota la relación de confianza entre un controlador y su llamador en modo usuario aprobado.
Los equipos no deben limitarse a preguntar si un controlador bloquea ejecutables que no son de confianza; deben probar si un cliente de confianza puede ser inyectado, modificado, depurado o lanzado a través de un proceso padre hostil. El padre malvado expone la brecha de confianza El segundo caso se centró en System Informer, cuyo controlador aplicó múltiples niveles de integridad y verificó archivos ejecutables, firmas, estado de depuración e imágenes cargadas.
| Fuente: | Cybersecuritynews |
| Título original: | El nuevo ataque de BYOTC secuestra aplicaciones de Windows de confianza para abusar de los controladores de kernel con privilegios |
| Publicado: | 07/09/2026 13:49 |
| Enlace: | https://cybersecuritynews.com/new-byotc-attack-hijacks |
| Consultado: | 07/09/2026 |

