


Nueva vulnerabilidad Node2Shell para Node.js permite a atacantes ejecutar código malicioso mediante datos comprimidos con Brotli
Resumen Informativo
De acuerdo a la publicación titulada La nueva exploit RCE de Node2Shell Node.js permite a los atacantes ejecutar código malicioso a través de datos comprimidos de Brotli, difundida en fecha 23/10/2026 14:22, por el medio Cybersecuritynews (Autor: Abinaya):
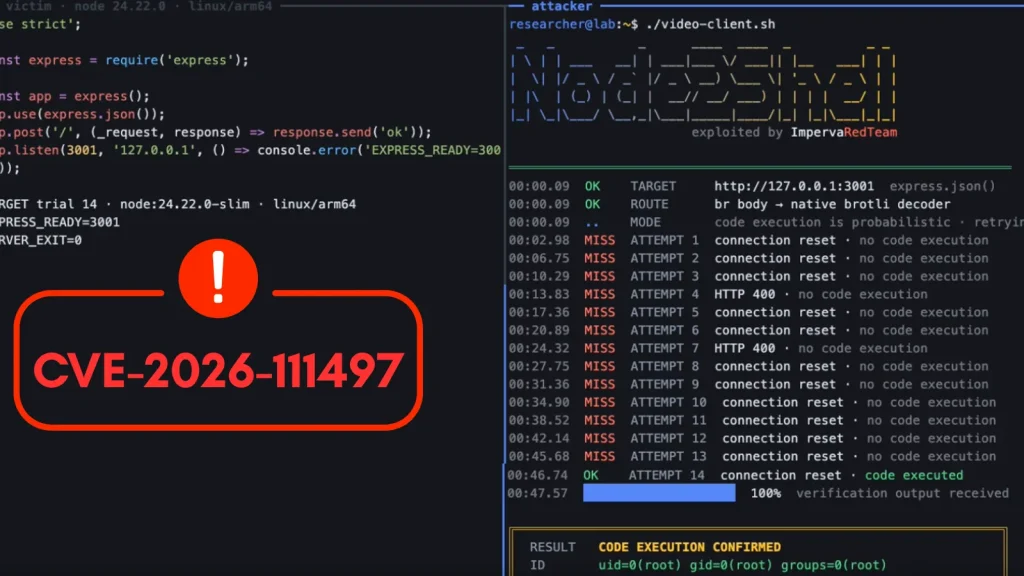
Los investigadores han demostrado Node2Shell, un exploit de trabajo que permite a un atacante ejecutar código dentro de una aplicación Node.js a través de datos especialmente diseñados y comprimidos por Brotli. La investigación apunta a CVE-2026-111497, una falla de memoria de alta gravedad en el decodificador Brotli incluido con Node.js.
El aviso de seguridad de Node.js, publicado el 21 de octubre de 2026, confirma que la falla puede permitir la ejecución remota de código y afecta a las líneas de lanzamiento 22.x, 24.x y 26.x. New Node2Shell Node.js RCE Exploit Según la investigación Imperva suministrada, su prueba de concepto independiente funcionó contra la imagen oficial de Node.js 24.22.0 Linux ARM64 sin depurador ni binario modificado. El código entregado con los datos comprimidos creó un archivo marcador que la aplicación de prueba no recibió instrucciones de producir. Los resultados establecen la exploit en esa compilación específica y la configuración de la aplicación, no una ejecución confiable en todas las plataformas de Node.js.
Esa escritura fuera de límites proporciona la corrupción de memoria subyacente detrás de la ejecución de código demostrada. La publicación New Node2Shell Node.js RCE Exploit Let Attackers Execute Malicious Code Through Brotli-Compressed Data apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | La nueva exploit RCE de Node2Shell Node.js permite a los atacantes ejecutar código malicioso a través de datos comprimidos de Brotli |
| Publicado: | 23/10/2026 14:22 |
| Enlace: | https://cybersecuritynews.com/new-node2shell-node-js-rce-exploit |
| Consultado: | 23/10/2026 |

