


McDonald’s y Vodafone se ven afectados por una campaña de robo de credenciales de Azure que expone millones…
Resumen Informativo
De acuerdo a la publicación titulada McDonald's y Vodafone se ven afectados por una campaña de robo de credenciales de Azure que expone millones de registros empresariales, difundida en fecha 16/08/2026 14:31, por el medio Cybersecuritynews (Autor: Guru Baran):
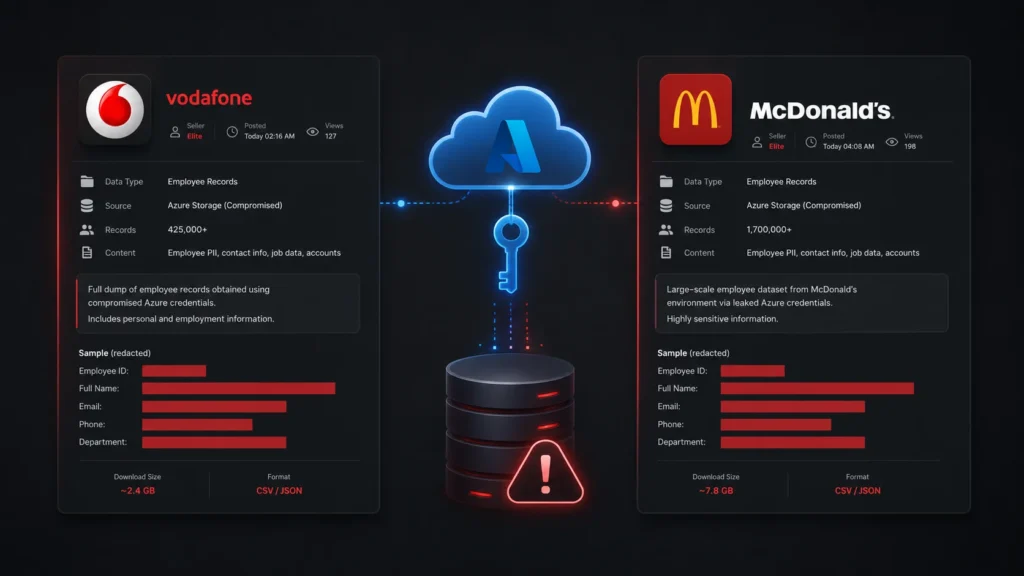
Se está desarrollando una extensa campaña de exfiltración de datos de Azure en la web oscura, en la que un actor de amenazas vende sistemáticamente directorios internos de empleados robados de algunas de las corporaciones más grandes del mundo. El vendedor, que opera bajo el alias "TheHatman", afirma haber obtenido estos registros directamente de los inquilinos de Azure y Entra de las organizaciones víctimas utilizando credenciales comprometidas, y el volumen de datos que se ofrece es asombroso.
McDonald's Corporation encabeza la lista con más de 1,7 millones de registros expuestos, seguida de Tata Consultancy Services con aproximadamente 800.000, Vodafone con aproximadamente 425.000 y HCL Technologies con alrededor de 250.000. Campaña de robo de credenciales de Azure Los investigadores de Hudson Rock que revisaron conjuntos de datos de muestra dicen que la información parece muy creíble, citando dominios de correo electrónico corporativo y estructuras de campo que se alinean precisamente con las exportaciones estándar de directorios de Azure. Las posibles explicaciones incluyen malware de robo de información que recopila tokens de sesión directamente de las máquinas de los empleados, campañas de phishing que otorgaron acceso a nivel administrativo, inquilinos que carecen de una aplicación estricta de autenticación multifactor o abuso de una API de terceros o integración con permisos de lectura demasiado amplios. Para añadir peso a la teoría del robo de información, los investigadores de Hudson Rock dicen que identificaron credenciales de Azure comprometidas vinculadas a infecciones de robo de información vinculadas a la mayoría de las empresas afectadas, incluidas máquinas rastreadas hasta empleados de TCS, Gap Inc., HCL Technologies y Kyndryl.
El hecho de que en esta campaña solo aparezcan grandes empresas multinacionales, en lugar de una amplia muestra representativa de empresas más pequeñas, sugiere una exploit dirigida de credenciales robadas en lugar de una vulnerabilidad subyacente de la plataforma Azure. La publicación McDonald's y Vodafone afectados por la campaña de robo de credenciales de Azure que exponen millones de registros empresariales apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | McDonald's y Vodafone se ven afectados por una campaña de robo de credenciales de Azure que expone millones de registros empresariales |
| Publicado: | 16/08/2026 14:31 |
| Enlace: | https://cybersecuritynews.com/azure-credential-theft-campaign |
| Consultado: | 16/08/2026 |

