


MacSync Stealer se esconde detrás de más de 30 dominios mientras roba contraseñas y datos confidenciales de Mac
Resumen Informativo
De acuerdo a la publicación titulada MacSync Stealer se esconde detrás de más de 30 dominios mientras roba contraseñas y datos confidenciales de Mac, difundida en fecha 19/08/2026 13:19, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
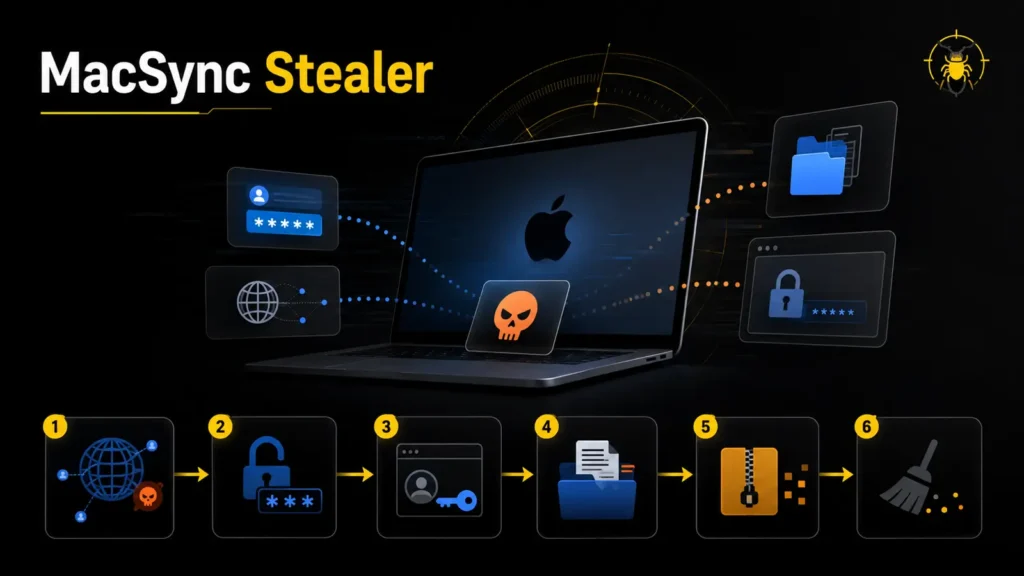
MacSync Stealer está ampliando el riesgo que enfrentan los usuarios de Mac al convertir la navegación web diaria y la actividad de Terminal en una ruta para el robo de contraseñas. Microsoft dijo en un informe compartido con Cyber Security News (CSN) que rastreó la actividad desde el contacto de comando y control hasta la recopilación de datos, el almacenamiento temporal y el robo.
MacSync Stealer se esconde detrás de más de 30 dominios La rotación de dominios del operador es fundamental para la campaña. Cadena de ataque MacSync Stealer (Fuente: Microsoft) Esto brindó a los defensores una forma más sólida de reconocer la campaña porque la actividad circundante se mantuvo similar incluso cuando la dirección web cambió. Pasos de defensa y robo de datos Después de la recopilación, MacSync almacena el material en carpetas temporales y lo comprime en un archivo antes de enviarlo. Se deben investigar juntos una sesión inusual de Terminal o Shell seguida de descargas curl, actividad de AppleScript, acceso a almacenes de contraseñas, creación de archivos en rutas temporales y cargas salientes.
Potencia tu nivel 1 con inteligencia sobre amenazas de 15.000 SOC: integra TI Lookup en tu SOC La publicación MacSync Stealer se esconde detrás de más de 30 dominios mientras roba contraseñas y datos confidenciales de Mac apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | MacSync Stealer se esconde detrás de más de 30 dominios mientras roba contraseñas y datos confidenciales de Mac |
| Publicado: | 19/08/2026 13:19 |
| Enlace: | https://cybersecuritynews.com/macsync-stealer |
| Consultado: | 19/08/2026 |

