


Los hackers utilizan mensajes y llamadas de Microsoft Teams para engañar a los usuarios y obtener acceso remoto…
Resumen Informativo
De acuerdo a la publicación titulada Los hackers utilizan mensajes y llamadas de Microsoft Teams para engañar a los usuarios y obtener acceso remoto al sistema., difundida en fecha 02/11/2026 12:56, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
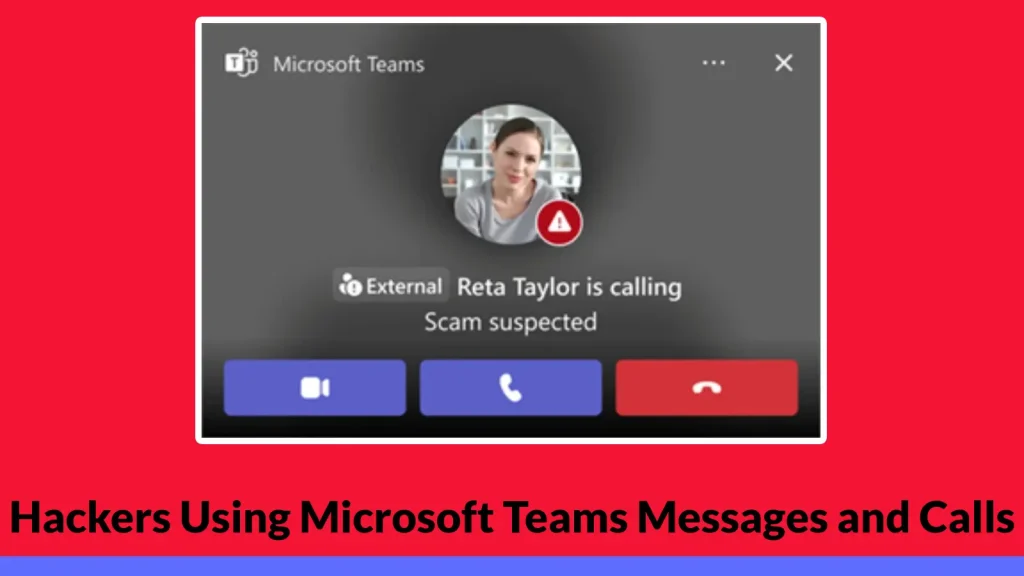
Los hackers están utilizando mensajes y llamadas de voz de Microsoft Teams para hacerse pasar por personal de soporte de TI, persuadir a los empleados para que aprueben el acceso remoto y profundizar en las redes corporativas. En cambio, combinaron ingeniería social, software legítimo de soporte remoto y configuraciones débiles de los Servicios de certificados de Active Directory.
Su investigación del 30 de octubre describió dos rutas separadas de abuso de certificados después de que los atacantes aseguraran el control remoto. Hackers que utilizan mensajes y llamadas de Microsoft Teams. Ambos incidentes comenzaron con atacantes que se hicieron pasar por personal de soporte técnico a través de chats y llamadas de Teams. Los atacantes guiaron a los empleados para que aprobaran una sesión interactiva de soporte remoto, principalmente a través de Quick Assist.
Las llamadas a la mesa de ayuda de Teams similares han respaldado anteriormente la entrega de malware y el reconocimiento interno, pero Microsoft enfatizó que los investigadores deben validar la actividad del certificado de cada incidente en lugar de inferirla solo del uso del tiempo de ejecución. La publicación Hackers que usan mensajes y llamadas de Microsoft Teams para engañar a los usuarios y obtener acceso remoto al sistema apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Los hackers utilizan mensajes y llamadas de Microsoft Teams para engañar a los usuarios y obtener acceso remoto al sistema. |
| Publicado: | 02/11/2026 12:56 |
| Enlace: | https://cybersecuritynews.com/microsoft-teams-messages |
| Consultado: | 03/11/2026 |

