


Los hackers se hacen pasar por controladores de dominio para robar hash de contraseñas de Active Directory
Resumen Informativo
De acuerdo a la publicación titulada Los hackers se hacen pasar por controladores de dominio para robar hash de contraseñas de Active Directory, difundida en fecha 10/09/2026 11:30, por el medio Cybersecuritynews (Autor: Abinaya):
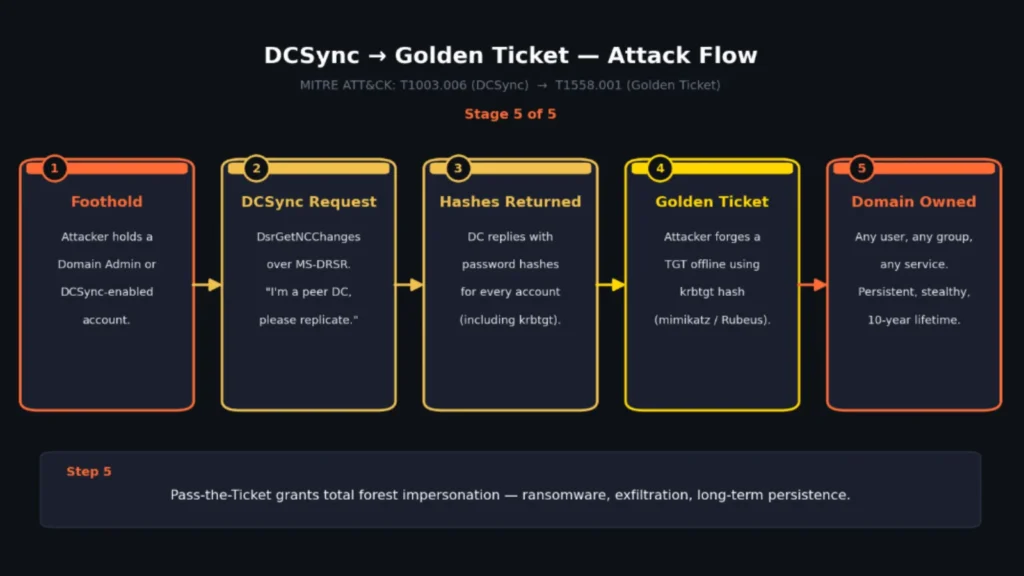
Los actores de amenazas están abusando cada vez más de la replicación de Active Directory para hacerse pasar por controladores de dominio y robar hashes de contraseñas de las redes empresariales. Los controladores de dominio de Active Directory gestionan la autenticación en entornos empresariales de Windows.
Almacenan información de la cuenta, hashes de contraseñas, pertenencias a grupos y otros datos de identidad. En organizaciones con múltiples controladores de dominio, esta información se replica entre servidores para que los usuarios puedan autenticarse desde diferentes oficinas y ubicaciones de red. Los atacantes explotan este proceso de replicación normal haciéndose pasar por un controlador de dominio legítimo. Los piratas informáticos suplantan a los controladores de dominio para robar hash de AD El servidor de destino puede proporcionar datos de hash de contraseña, creyendo que está sincronizando información con otro servidor autorizado.
Los actores de amenazas pueden usar este protocolo para solicitar información de credenciales de Active Directory, incluidos los hashes de contraseñas NTLM. Según los informes de Trellix, un ataque DCSync abusa de una función incorporada de Active Directory, lo que dificulta distinguir la actividad maliciosa del tráfico de replicación de dominio legítimo.
| Fuente: | Cybersecuritynews |
| Título original: | Los hackers se hacen pasar por controladores de dominio para robar hash de contraseñas de Active Directory |
| Publicado: | 10/09/2026 11:30 |
| Enlace: | https://cybersecuritynews.com/active-directory-password-hashes |
| Consultado: | 10/09/2026 |

