


Los hackers explotan la infraestructura de IA para robar claves API, ganar persistencia y minar criptomonedas
Resumen Informativo
De acuerdo a la publicación titulada Los hackers explotan la infraestructura de IA para robar claves API, ganar persistencia y minar criptomonedas, difundida en fecha 27/08/2026 12:58, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
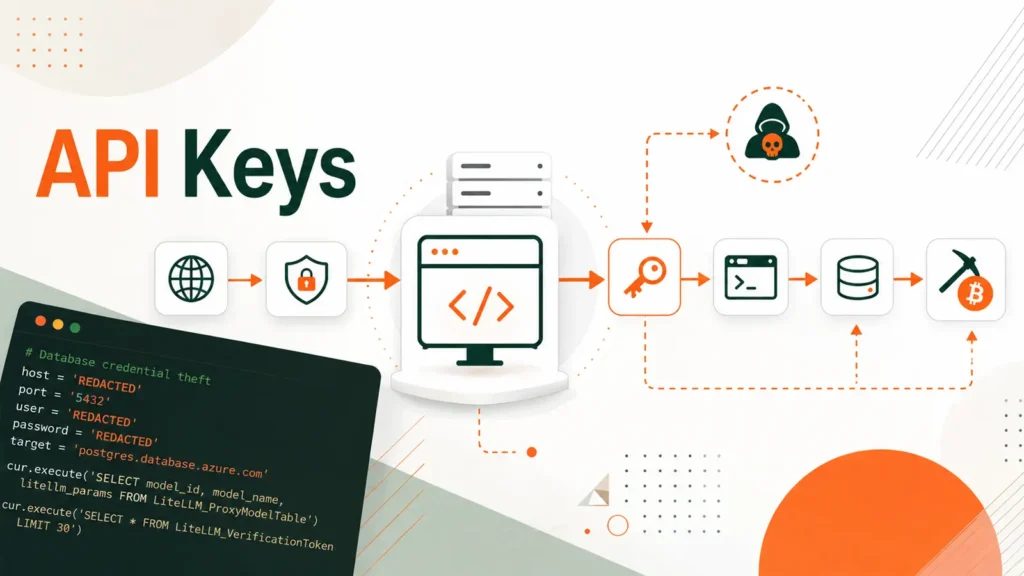
Los hackers están convirtiendo cada vez más las plataformas de IA en una puerta de entrada a sistemas corporativos valiosos. Una nueva investigación de Microsoft muestra que las puertas de enlace de IA expuestas, las herramientas de recuperación y los servicios de flujo de trabajo pueden proporcionar a los intrusos una ruta a las credenciales del proveedor, las bases de datos, los entornos de contenedores y los potentes recursos informáticos.
Aunque los puntos de entrada difirieron, los atacantes siguieron un manual familiar para hacer dinero: robar secretos, retener el acceso y usar servidores comprometidos para la minería de criptomonedas u otro abuso posterior. Microsoft dijo en un informe compartido con Cyber Security News (CSN) que, en lugar de perseguir solo a los usuarios finales o a los servidores en la nube convencionales, los delincuentes están investigando la infraestructura que conecta las aplicaciones con grandes modelos de lenguaje, bases de datos y automatización. Los hackers explotan la infraestructura de IA En el caso LiteLLM, Microsoft evaluó con alta confianza que los atacantes probablemente explotaron una puerta de enlace expuesta a través de una cadena que involucra a CVE-2026-42271 y CVE-2026-48710. Persistencia y riesgos de minería En el incidente de Kestra, los atacantes probablemente explotaron CVE-2026-49869, una falla crítica de omisión de autenticación, para crear un flujo de trabajo malicioso y hacer que el trabajador ejecutara comandos de shell.
La respuesta inmediata debe ser aplicar parches los servicios de IA expuestos, rotar las claves conectadas a una puerta de enlace accesible o comprometida y revisar la actividad de la base de datos y la cuenta del proveedor. Los hackers post explotan la infraestructura de IA para robar claves de API, ganar persistencia y minar criptomonedas apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Los hackers explotan la infraestructura de IA para robar claves API, ganar persistencia y minar criptomonedas |
| Publicado: | 27/08/2026 12:58 |
| Enlace: | https://cybersecuritynews.com/hackers-exploit-ai-infrastructure |
| Consultado: | 27/08/2026 |

