


Los hackers atacan la infraestructura de IA con RCE, inyección rápida y robo de claves API
Resumen Informativo
De acuerdo a la publicación titulada Los hackers atacan la infraestructura de IA con RCE, inyección rápida y robo de claves API, difundida en fecha 28/08/2026 16:49, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
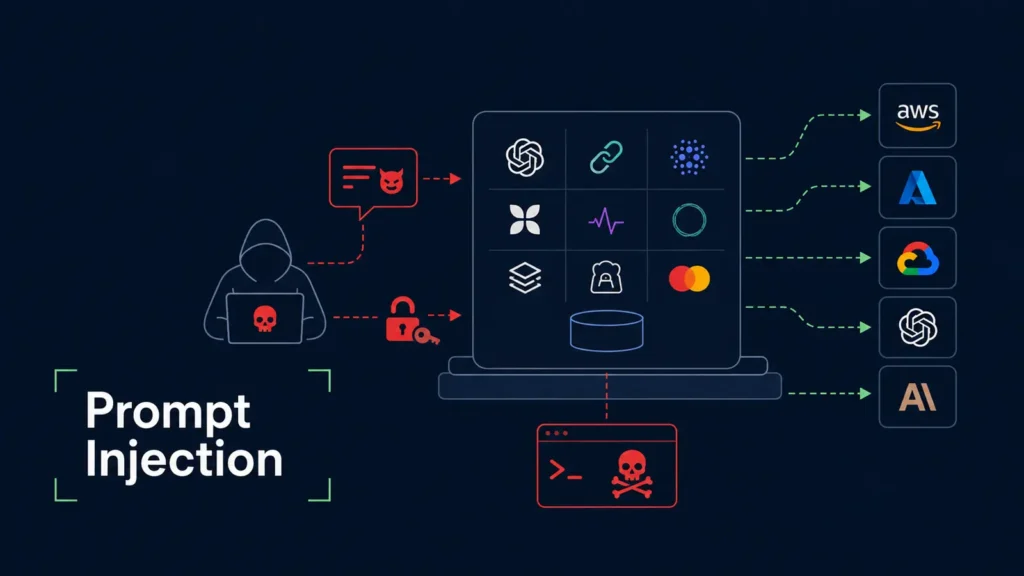
Los hackers están investigando activamente los sistemas de IA, convirtiendo las puertas de enlace expuestas y las herramientas de agente en rutas para la ejecución remota de código, el robo de credenciales y la criptominería. La infraestructura de IA es ahora un punto de entrada a la nube.
Durante 90 días, los atacantes adaptaron técnicas para enrutar el tráfico del modelo de servicios y conectar a los agentes con las herramientas. Las campañas emparejaron fallas del servidor expuesto con instrucciones que empujan a los agentes a ejecutar comandos y buscar claves API. Los hackers apuntan a la infraestructura de IA con la campaña RCE One dirigida a los servicios de Protocolo de Contexto Modelo (MCP) orientados a Internet. Una puerta de enlace modelo puede ubicarse entre los usuarios, las cuentas en la nube, los servicios de pago y las herramientas internas, por lo que un problema de configuración aparentemente menor puede tener consecuencias en toda la empresa.
Un proxy expuesto puede mantener el acceso para múltiples proveedores de modelos, mientras que los permisos en la nube y los servicios MCP amplían el impacto. El objetivo posterior de los hackers de la infraestructura de IA con RCE, inyección rápida y robo de claves de API apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Los hackers atacan la infraestructura de IA con RCE, inyección rápida y robo de claves API |
| Publicado: | 28/08/2026 16:49 |
| Enlace: | https://cybersecuritynews.com/hackers-target-ai-infrastructure |
| Consultado: | 29/08/2026 |

