


Los fallos críticos de ArangoDB permiten la omisión de autenticación y la ejecución remota de código como root
Resumen Informativo
De acuerdo a la publicación titulada Los fallos críticos de ArangoDB permiten la omisión de autenticación y la ejecución remota de código como root, difundida en fecha 09/09/2026 13:59, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
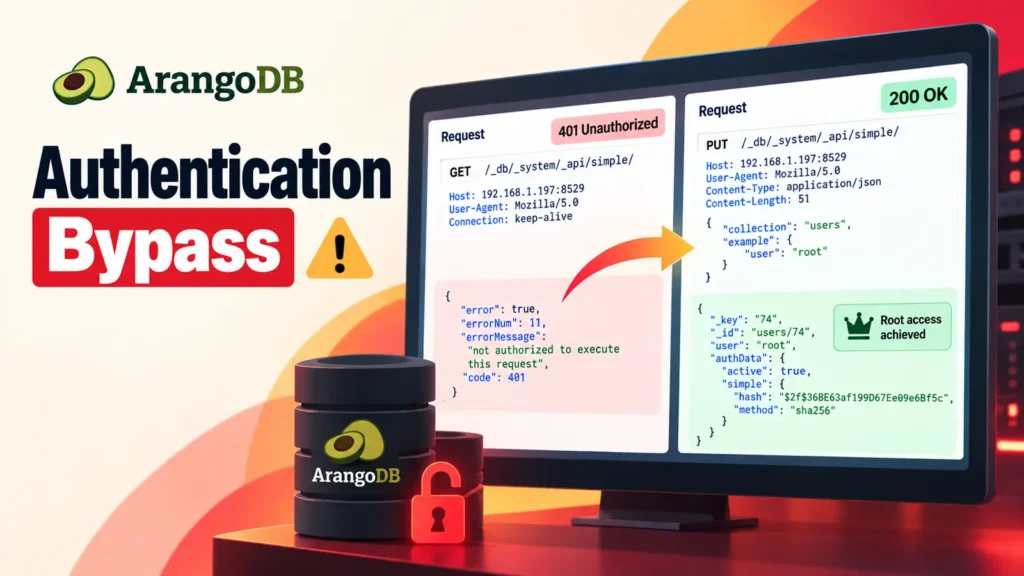
Dos fallas críticas en ArangoDB pueden permitir que un extraño eluda los controles de inicio de sesión, lea o altere los datos de la base de datos y luego obtenga la ejecución de código a nivel raíz en el host subyacente. Incidentes similares de omisión de autenticación empresarial muestran cómo este tipo de falla puede abrir el acceso a la infraestructura crítica.
Fallas críticas de ArangoDB que permiten eludir la autenticación La primera falla se rastrea como GHSA-rrgq-978q-36mq y recibió una puntuación CVSS 3.1 de 9.8. En el modo de autenticación de solo sistema predeterminado de ArangoDB, las rutas que comienzan con /_ están destinadas a requerir un inicio de sesión, mientras que otras rutas se tratan como rutas de aplicaciones públicas. Tiene una puntuación CVSS 3.1 de 9.9 porque un usuario con permiso de escritura en la base de datos puede establecer el campo de solicitud isSystem como true y forzar una tarea en el contexto de ejecución interno y altamente privilegiado del servidor. Las fallas se pueden encadenar: el primer error puede exponer el hash de la contraseña de root, y el segundo puede usar el acceso de escritura autenticado de la base de datos para escapar al entorno de tareas privilegiadas.
Esta combinación hace que el informe sea importante para los equipos que observan fallas críticas de ejecución remota de código en sistemas que se encuentran cerca de datos valiosos. Las fallas críticas de ArangoDB posteriores permiten eludir la autenticación y la ejecución remota de código, ya que Root apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Los fallos críticos de ArangoDB permiten la omisión de autenticación y la ejecución remota de código como root |
| Publicado: | 09/09/2026 13:59 |
| Enlace: | https://cybersecuritynews.com/critical-arangodb-flaws |
| Consultado: | 09/09/2026 |

