


La vulnerabilidad Comment2Shell de WordPress permite a los piratas informáticos tomar control de sitios a través de comentarios
Resumen Informativo
De acuerdo a la publicación titulada La vulnerabilidad Comment2Shell de WordPress permite a los piratas informáticos tomar control de sitios a través de comentarios, difundida en fecha 25/09/2026 12:58, por el medio Cybersecuritynews (Autor: Guru Baran):
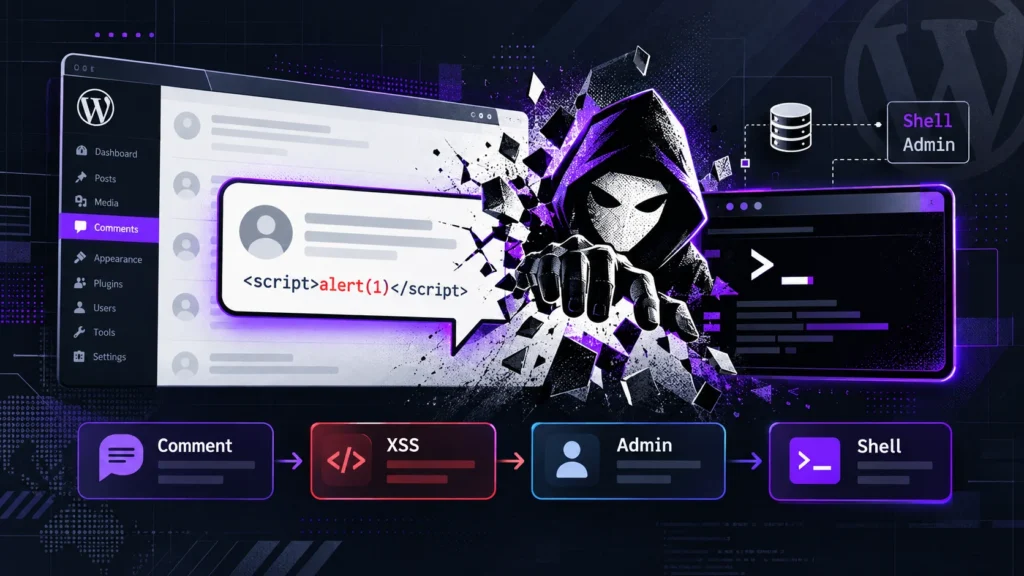
Se insta a los administradores de WordPress a aplicar parches una vulnerabilidad central de alta gravedad que puede convertir un comentario anónimo en la ejecución de un comando del lado del servidor. Registrada como CVE-2026-93485 y demostrada mediante la prueba de concepto Comment2Shell, la falla es un problema de secuencias de comandos entre sitios almacenados no autenticados en la función de formato wpautop() de WordPress.
WordPress solucionó la vulnerabilidad en la versión 7.1.1 y recomendó a los propietarios de sitios que actualizaran inmediatamente. Comment2Shell muestra cómo un marcado aparentemente inofensivo puede volverse ejecutable sólo cuando WordPress muestra un comentario almacenado. Vulnerabilidad de WordPress Comment2Shell La prueba de concepto publicada por Syed Wajeeh-ul-Hassan Rizvi luego ejecuta un comando y elimina el shell PHP y el directorio de complementos, reduciendo los rastros obvios. CVE-2026-93485 tiene una puntuación CVSS 3.1 de 7.1 y afecta a las versiones de WordPress desde la 4.7 hasta la 7.1.0, con versiones parcheadas específicas de la rama que se remontan a la 4.7.36.
Rafie Muhammad de Awesome Motive informó la vulnerabilidad subyacente de wpautop() a través del proceso de divulgación coordinada de WordPress; El proyecto Comment2Shell empaqueta el problema descubierto de forma independiente en un escáner Python, un entorno de laboratorio, una demostración de exploits, una plantilla de núcleos y un verificador de COI sin dependencias. Impulse su SOC con contexto IoC instantáneo para una respuesta inmediata: integre TI Lookup en su SOC La publicación La vulnerabilidad Comment2Shell de WordPress permite a los piratas informáticos tomar control de sitios a través de comentarios apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | La vulnerabilidad Comment2Shell de WordPress permite a los piratas informáticos tomar control de sitios a través de comentarios |
| Publicado: | 25/09/2026 12:58 |
| Enlace: | https://cybersecuritynews.com/wordpress-comment2shell-vulnerability |
| Consultado: | 25/09/2026 |

