


RAVEN exfiltra bases de datos completas de Elasticsearch y mantiene acceso persistente incluso tras la rotación de contraseñas
Resumen Informativo
De acuerdo a la publicación titulada La herramienta RAVEN filtra bases de datos completas de Elasticsearch y mantiene el acceso después de la rotación de contraseñas, difundida en fecha 19/08/2026 11:48, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
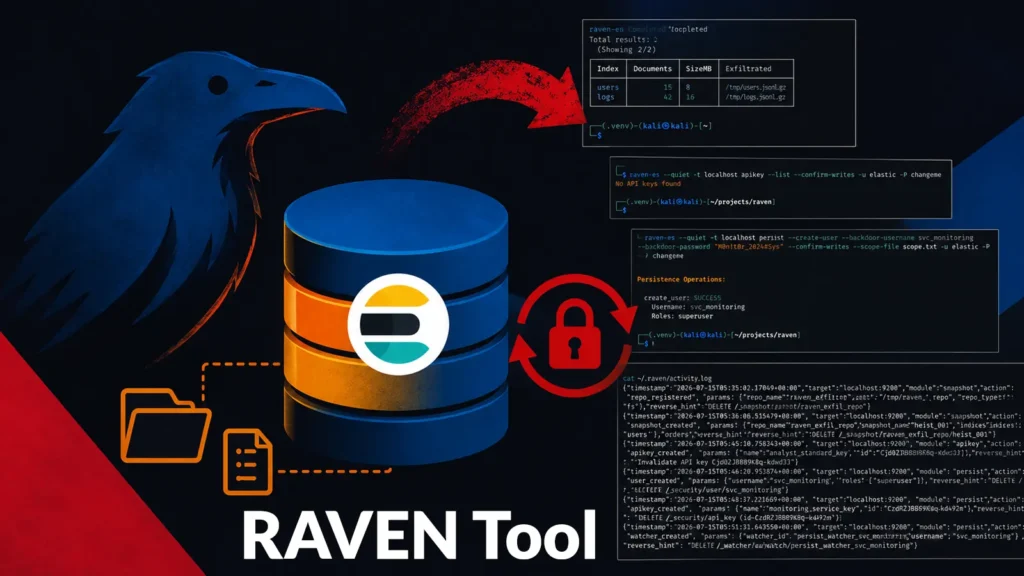
Una herramienta de seguridad ofensiva recientemente detallada llamada RAVEN muestra cómo un entorno de Elasticsearch comprometido puede convertirse en un incidente de pérdida de datos con acceso persistente. La herramienta demuestra lo que podría hacer un intruso después de llegar a un clúster expuesto o controlar Kibana.
Un operador puede consultar Elasticsearch, copiar registros almacenados, crear credenciales alternativas y dejar mecanismos que restablezcan el acceso después de que un defensor comience la limpieza. Exfiltración dirigida del índice de los usuarios al disco a través de la API PIT (Fuente: LevelBlue) Siguió pruebas anteriores que llegaron a Elasticsearch a través del puerto 9200 y obtuvieron la ejecución de código a través del puerto 5601 después del compromiso de Kibana, una ruta que se volvió más preocupante debido a fallas críticas en la ejecución del código de Kibana reportadas en otros lugares. La herramienta RAVEN filtra bases de datos completas de Elasticsearch y mantiene el acceso. El módulo de exfiltración de RAVEN puede extraer un índice elegido o exportar cada índice que no sea del sistema a archivos JSON locales delimitados por nuevas líneas.
También puede enviar datos copiados a un servidor Elasticsearch controlado por un atacante, conservando las asignaciones y configuraciones de índice. Impulse su nivel 1 con inteligencia sobre amenazas de 15.000 SOC: integre la búsqueda de TI en su SOC La publicación La herramienta RAVEN filtra bases de datos completas de Elasticsearch y mantiene el acceso después de la rotación de contraseñas apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | La herramienta RAVEN filtra bases de datos completas de Elasticsearch y mantiene el acceso después de la rotación de contraseñas |
| Publicado: | 19/08/2026 11:48 |
| Enlace: | https://cybersecuritynews.com/raven-tool-exfiltrates-entire-elasticsearch |
| Consultado: | 19/08/2026 |

