


La falla de seguridad de TeamViewer podría convertir las sesiones de soporte remoto en adquisiciones de equipos
Resumen Informativo
De acuerdo a la publicación titulada La falla de seguridad de TeamViewer podría convertir las sesiones de soporte remoto en adquisiciones de equipos, difundida en fecha 31/10/2026 05:05, por el medio Cybersecuritynews (Autor: Guru Baran):
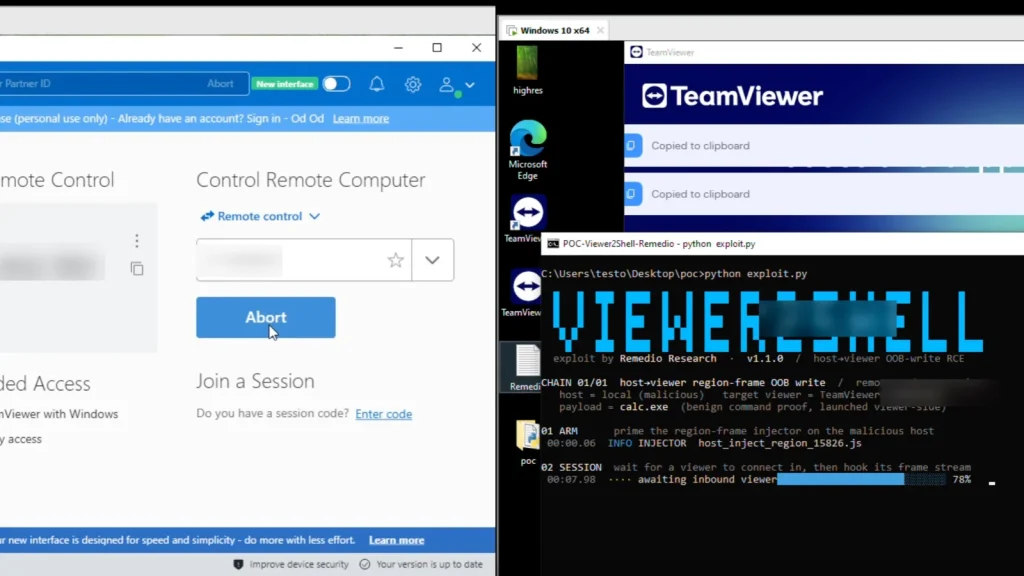
Una vulnerabilidad recientemente revelada de TeamViewer podría permitir que un atacante convierta una sesión de soporte remoto de rutina en contra del técnico que proporciona ayuda. Rastreada como CVE-2026-111585, la falla permite que un equipo remoto malicioso bloquee la aplicación del visor y potencialmente ejecute código en la máquina del técnico.
El ataque requiere que la víctima establezca una sesión remota con un host controlado o comprometido por el atacante. Vulnerabilidad de seguridad de TeamViewer TeamViewer separa una sesión en un host que comparte su pantalla y un visor que la muestra. Aquí, el anfitrión ataca al espectador enviando datos de pantalla diseñados a través de la misma conexión utilizada para el soporte. El host envía un mensaje DisplayParams que contiene el ancho, la altura y la profundidad de color de la pantalla.
Los hallazgos amplían las vulnerabilidades del escritorio remoto de TeamViewer informadas anteriormente, pero identifican el error de cálculo preciso detrás de este ataque. Esta actualización sigue los parches de seguridad anteriores de TeamViewer, lo que hace que las comprobaciones sean importantes en las estaciones de trabajo de soporte, las copias portátiles y las instalaciones antiguas que podrían permanecer fuera de las rutinas de actualización normales.
| Fuente: | Cybersecuritynews |
| Título original: | La falla de seguridad de TeamViewer podría convertir las sesiones de soporte remoto en adquisiciones de equipos |
| Publicado: | 31/10/2026 05:05 |
| Enlace: | https://cybersecuritynews.com/teamviewer-security-flaw |
| Consultado: | 01/11/2026 |

