


Kimsuky utiliza LLM locales, señuelos generados por IA y GitHub C2 para implementar AsyncRAT
Resumen Informativo
De acuerdo a la publicación titulada Kimsuky utiliza LLM locales, señuelos generados por IA y GitHub C2 para implementar AsyncRAT, difundida en fecha 10/08/2026 10:11, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
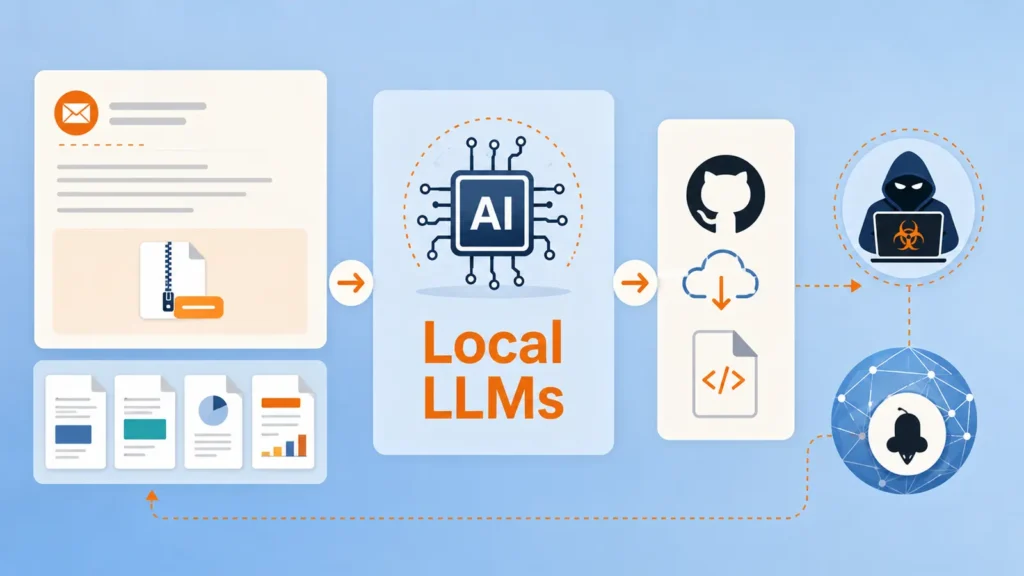
Se ha observado que Kimsuky combina documentos pulidos creados por IA con tácticas de phishing familiares para impulsar AsyncRAT, un troyano de acceso remoto. Los analistas de Genians identificaron la campaña después de rastrear la infraestructura vinculada a la actividad basada en GitHub y GitLab.
Los atacantes pueden actualizar scripts y cargas útiles en repositorios de códigos públicos, utilizar tráfico web confiable para integrarse, recopilar detalles del sistema y mantener el acceso a través de tareas programadas. Eso hace que la detección temprana del comportamiento sea especialmente importante, como también lo ilustró una reciente campaña de GitHub C2 de Corea del Norte. Kimsuky utiliza LLM locales, señuelos generados por IA y GitHub C2. La IA puede hacer que el material de phishing sea más rápido de producir y más difícil de detectar, pero no elimina las acciones necesarias para ejecutar malware, mantener el acceso y contactar a un operador.
Hashes de malware publicados Nota: Las direcciones IP y los dominios se desactivan intencionalmente (p. Detenga el phishing y el malware nuevos antes de que comprometan su negocio. Integre información en vivo de 15.000 SOC en todo el mundo La publicación Kimsuky utiliza LLM locales, señuelos generados por IA y GitHub C2 para implementar AsyncRAT apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Kimsuky utiliza LLM locales, señuelos generados por IA y GitHub C2 para implementar AsyncRAT |
| Publicado: | 10/08/2026 10:11 |
| Enlace: | https://cybersecuritynews.com/kimsuky-uses-local-llms |
| Consultado: | 10/08/2026 |

