


Hackers vinculados a la RPDC despliegan Ted Backdoor y CurlRAT contra empresas surcoreanas
Resumen Informativo
De acuerdo a la publicación titulada Hackers vinculados a la RPDC despliegan Ted Backdoor y CurlRAT contra empresas surcoreanas, difundida en fecha 07/09/2026 12:00, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
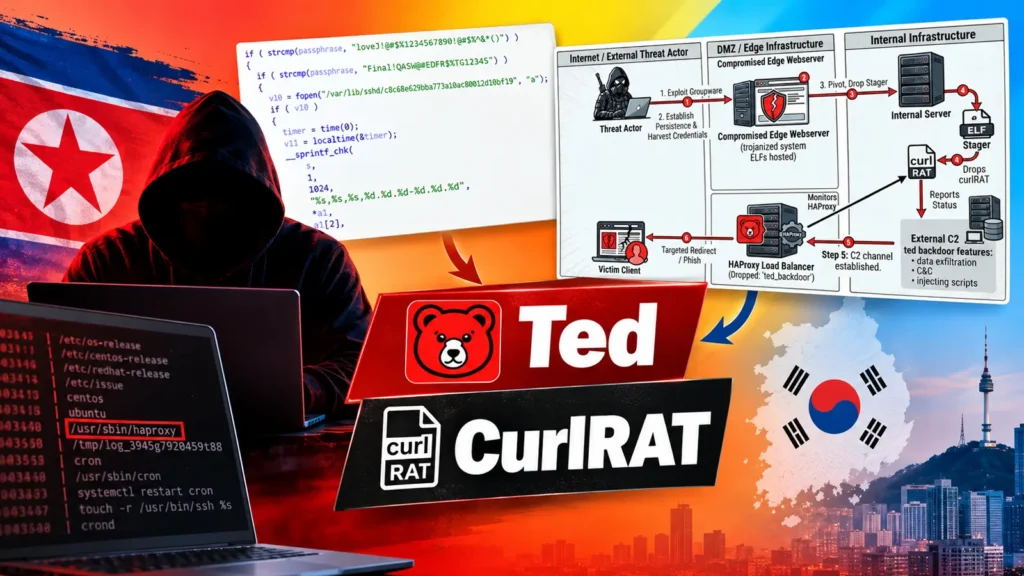
Las organizaciones automotrices y de medios de comunicación de Corea del Sur se han visto afectadas por un silencioso conjunto de herramientas de intrusión de Linux diseñado para el acceso a largo plazo. El malware se esconde dentro del software que administra el tráfico web, lo que permite a los atacantes vigilar a los usuarios, robar información y cambiar las páginas entregadas a través de servidores comprometidos.
Ese patrón se hace eco de los riesgos descritos en las intrusiones sigilosas de servidores Linux, donde el acceso oculto puede permanecer activo sin llamar la atención. Los analistas de Rapid7 identificaron el conjunto de herramientas y evaluaron su relación con las amenazas persistentes avanzadas alineadas con la RPDC con confianza media. Las organizaciones afectadas tenían los puertos 80, 443 y 25 expuestos, con un servicio de inicio de sesión de groupware en el puerto 443 y servicios de correo en el puerto 25. Los hackers vinculados a la RPDC implementan la backdoor Ted El componente central, llamado backdoor Ted, es una compilación modificada de HAProxy 2.8.12, software comúnmente utilizado para dirigir el tráfico del sitio web.
Como lo demuestra el reciente espionaje de Linux centrado en Asia, las herramientas posteriores al compromiso pueden convertir un solo servidor expuesto en una ruta duradera a través de una organización. La publicación Los hackers vinculados a la RPDC despliegan Ted Backdoor y CurlRAT contra las empresas surcoreanas apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Hackers vinculados a la RPDC despliegan Ted Backdoor y CurlRAT contra empresas surcoreanas |
| Publicado: | 07/09/2026 12:00 |
| Enlace: | https://cybersecuritynews.com/dprk-linked-hackers |
| Consultado: | 07/09/2026 |

