


Hackers utilizan un instalador falso de Google Gemini para desplegar Vidar Stealer y robar credenciales de navegadores
Resumen Informativo
De acuerdo a la publicación titulada Los piratas informáticos utilizan el instalador falso de Google Gemini para implementar Vidar Stealer y robar credenciales del navegador, difundida en fecha 21/08/2026 11:01, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
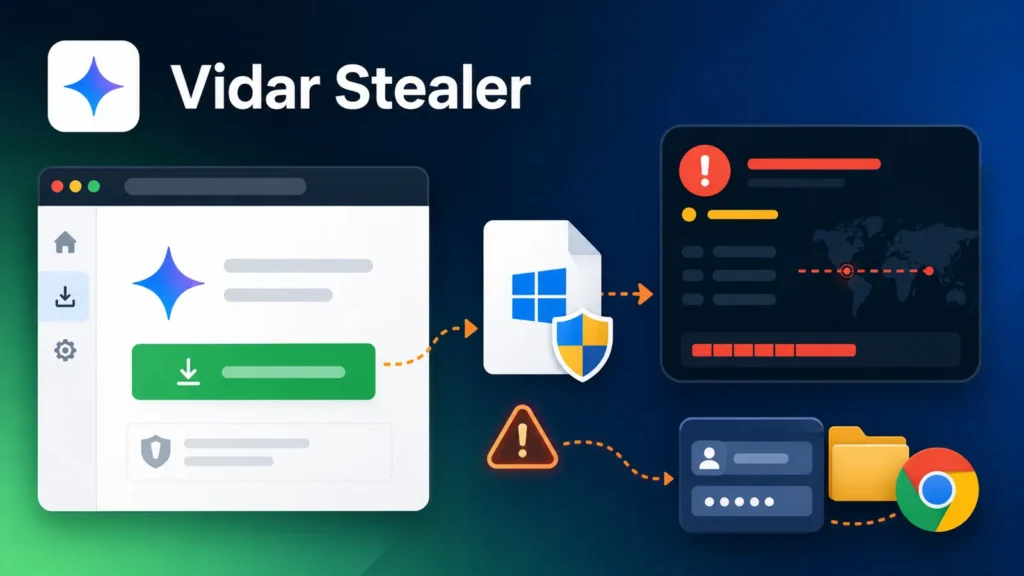
Los ciberdelincuentes están abusando del interés en la IA generativa para engañar a los usuarios para que descarguen malware. En un incidente recientemente documentado, un archivo que se hacía pasar por un instalador de Google Gemini entregó al ladrón de información Vidar, poniendo en riesgo las contraseñas guardadas del navegador y otros datos confidenciales.
La táctica refleja campañas recientes que utilizaron instaladores de inteligencia artificial falsos y manipulación de búsquedas para distribuir malware que roba contraseñas. Los piratas informáticos que utilizan páginas falsas de Claude han demostrado de manera similar cómo las descargas convincentes con temas de IA pueden engañar a los usuarios. Los piratas informáticos utilizan un instalador falso de Google Gemini La cadena de infección comenzó cuando un usuario inició un archivo llamado Download_Google_Gemini_For_Windows.exe desde la carpeta Descargas. Credenciales del navegador y respuesta Vidar está diseñado para recopilar información valiosa de dispositivos infectados. Estos controles son especialmente importantes ya que las campañas de Gemini que envenenan el SEO siguen utilizando resultados de búsqueda convincentes y directrices de instalación falsas para dirigirse a los usuarios.
Indicadores de compromiso (IoC) (IoC) (IoC): – TypeIndicatorDescriptionFileDownload_Google_Gemini_For_Windows.exe Instalador falso con temática de Gemini observado durante la investigación FileGoogleAppInstaller.exe Ejecutable relacionado identificado mediante telemetría de punto final Dirección IP 91.98.98[.]86 Destino externo contactado por el ejecutable malicioso Dirección IP 91.98.111[.]49 Infraestructura relacionada identificada mediante certificado SSL pivotingDomaindtm[.]kijangturbo88[.]topPunto final de comando y control identificado durante el análisis de malwareSHA-2561e13c2c9eac72daf63fd00a9946878949e159ae6ec51b54ec64f942d79d61913Muestra de malware asociada con el instalador falso de Gemini Nota: direcciones IP y Los dominios están desactivados intencionalmente (por ejemplo, [.]) para evitar la resolución accidental o la creación de hipervínculos. Impulse su nivel 1 con inteligencia sobre amenazas de 15.000 SOC: integre TI Lookup en su SOC La publicación Los piratas informáticos utilizan un instalador falso de Google Gemini para implementar Vidar Stealer y robar credenciales del navegador apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Los piratas informáticos utilizan el instalador falso de Google Gemini para implementar Vidar Stealer y robar credenciales del navegador |
| Publicado: | 21/08/2026 11:01 |
| Enlace: | https://cybersecuritynews.com/fake-google-gemini-installer |
| Consultado: | 21/08/2026 |

