


Hackers utilizan caracteres Unicode invisibles para evadir la detección de phishing en millones de correos electrónicos
Resumen Informativo
De acuerdo a la publicación titulada Hackers utilizan caracteres Unicode invisibles para evadir la detección de phishing en millones de correos electrónicos, difundida en fecha 04/09/2026 14:15, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
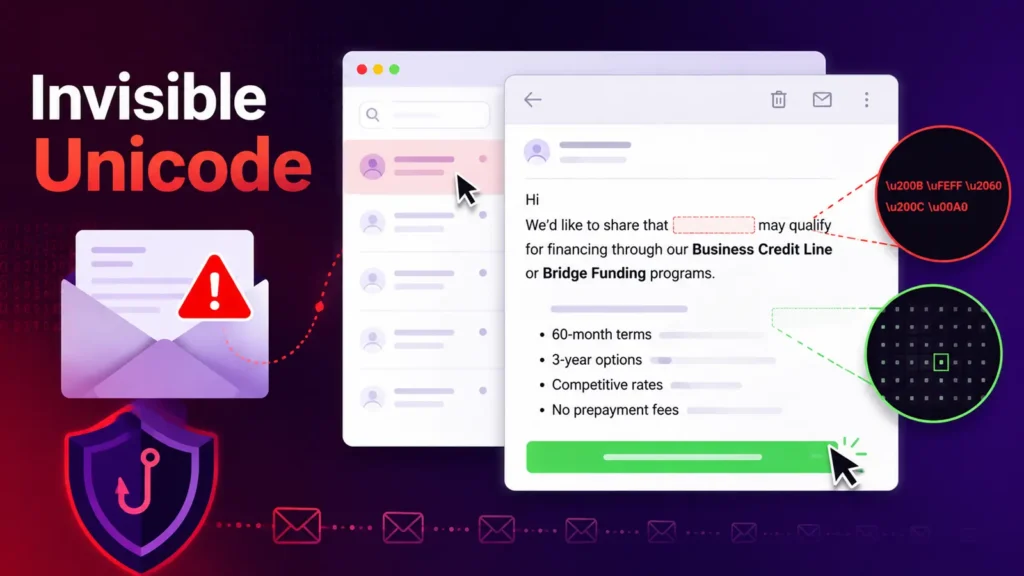
Los atacantes están utilizando caracteres Unicode invisibles para hacer que los correos electrónicos de phishing parezcan inofensivos al tiempo que interrumpen los sistemas de seguridad creados para detectar lenguaje sospechoso. Los correos electrónicos se enviaban en grandes ráfagas entre semana desde dominios desechables de marca financiera y se pasaban a través de una infraestructura de marketing compartida.
Microsoft dijo en un informe compartido con Cyber Security News (CSN) que identificó una operación de phishing de gran volumen que abusaba de caracteres de etiqueta Unicode invisibles, una táctica a menudo llamada contrabando ASCII. Los hackers usan caracteres Unicode invisibles El ataque funciona porque los caracteres insertados normalmente no aparecen en la pantalla. Una técnica de phishing de caracteres invisibles informada anteriormente ilustra cómo los atacantes han utilizado cada vez más texto oculto para romper las señales de advertencia. Muchos sistemas de correo dividen el texto en partes más pequeñas antes de decidir si un mensaje es spam o phishing.
| Fuente: | Cybersecuritynews |
| Título original: | Hackers utilizan caracteres Unicode invisibles para evadir la detección de phishing en millones de correos electrónicos |
| Publicado: | 04/09/2026 14:15 |
| Enlace: | https://cybersecuritynews.com/hackers-use-invisible-unicode |
| Consultado: | 04/09/2026 |

