


Hackers Explotan Vulnerabilidad en Plugin de WooCommerce para Tomar el Control de Sitios WordPress sin Iniciar Sesión
Resumen Informativo
De acuerdo a la publicación titulada Los hackers explotan el error del plugin de WooCommerce para hacerse cargo de los sitios de WordPress sin iniciar sesión, difundida en fecha 15/09/2026 11:47, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
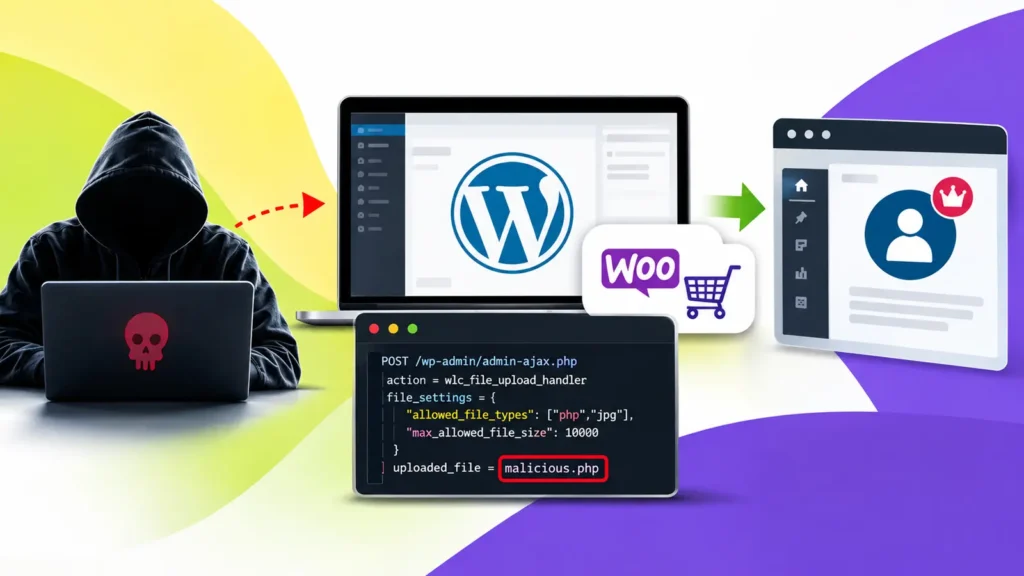
Los atacantes están explotando activamente una falla crítica en una extensión de WooCommerce para tomar el control de los sitios de WordPress sin un nombre de usuario o contraseña. El problema afecta a Wholesale Lead Capture y convierte una función de carga de archivos de rutina en una ruta directa al acceso al servidor.
La vulnerabilidad, rastreada como CVE-2026-27540, tiene una puntuación de gravedad CVSS de 9.8 y afecta a las versiones hasta la 2.0.3.1. Un atacante puede llegar a la función de carga expuesta y colocar código ejecutable en un sitio web sin parches. Wordfence dijo en un informe compartido con Cyber Security News (CSN) que la escala es importante porque se estima que la extensión afectada se ejecuta en unos 6.000 sitios activos. Hackers explotan el error del plugin WooCommerce La debilidad radica en el formulario de registro mayorista del plugin, que permite a los visitantes cargar archivos.
PHP es un código que un servidor de WordPress puede ejecutar, por lo que una backdoor cargada puede dar a un intruso un punto de apoyo remoto. The post Hackers Exploit WooCommerce Plugin Bug to Take Over WordPress Sites Without Login appeared first on Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Los hackers explotan el error del plugin de WooCommerce para hacerse cargo de los sitios de WordPress sin iniciar sesión |
| Publicado: | 15/09/2026 11:47 |
| Enlace: | https://cybersecuritynews.com/hackers-exploit-woocommerce-plugin |
| Consultado: | 15/09/2026 |

