


Hackers convierten Telegram en un centro de comando para el malware de vigilancia HEAVYGRAM
Resumen Informativo
De acuerdo a la publicación titulada Hackers convierten Telegram en un centro de comando para el malware de vigilancia HEAVYGRAM, difundida en fecha 17/09/2026 12:58, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
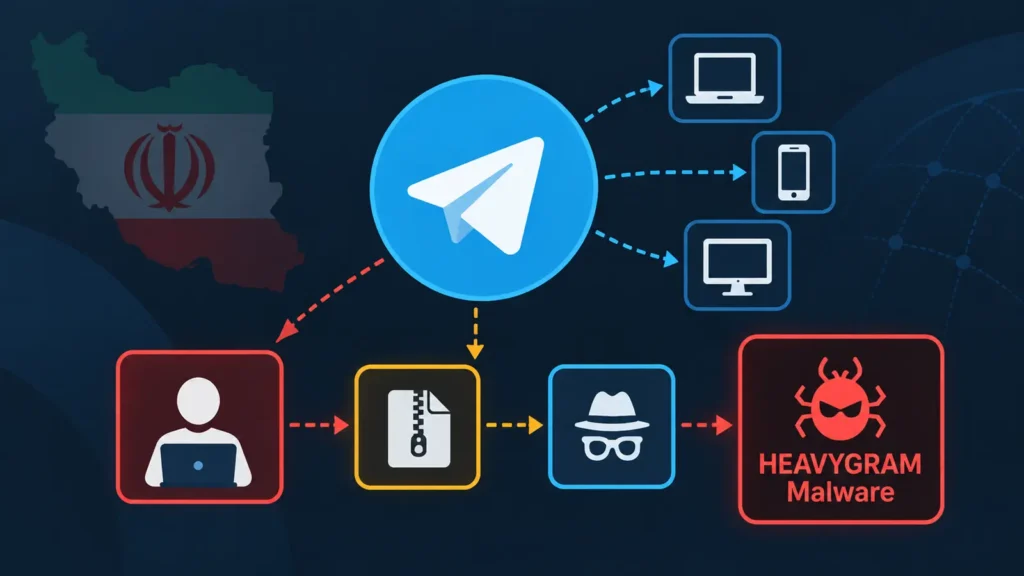
HEAVYGRAM es una backdoor de vigilancia de Windows que convierte a Telegram en un centro de comando operativo para atacantes. El malware se ha utilizado desde el otoño de 2023 contra periodistas, disidentes iraníes y personas cuyas opiniones se oponen al gobierno de Irán.
Las víctimas fueron contactadas a través de aplicaciones de mensajería por personas que se hicieron pasar por contactos familiares o soporte técnico, y luego enviaron archivos disfrazados de aplicaciones o servicios. HEAVYGRAM puede recopilar capturas de pantalla y audio, capturar información en caché, robar datos de escritorio de Telegram, ejecutar comandos, añadir nuevas cargas útiles y eliminar archivos. Malware de vigilancia HEAVYGRAM Los operadores de HEAVYGRAM utilizan la API de bots de Telegram para hacer que una máquina Windows infectada se registre, acepte comandos y devuelva los resultados. Los comandos pueden iniciar programas, recopilar detalles del sistema, tomar capturas de pantalla, ejecutar malware secundario y exfiltrar archivos de Telegram Desktop.
Vigilancia y defensa específicas La investigación conecta a HEAVYGRAM con una campaña dirigida a personas de interés para Irán, incluido un periodista de un medio de comunicación en idioma farsi con sede en el Reino Unido y una víctima con sede en EE. Los hackers post convierten el telegrama en un centro de comando para el malware de vigilancia HEAVYGRAM apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Hackers convierten Telegram en un centro de comando para el malware de vigilancia HEAVYGRAM |
| Publicado: | 17/09/2026 12:58 |
| Enlace: | https://cybersecuritynews.com/heavygram-surveillance-malware |
| Consultado: | 17/09/2026 |

