


Hackers atacan 61 repositorios de GitHub con ataques de inyección de comandos para robar secretos de CI/CD.
Resumen Informativo
De acuerdo a la publicación titulada Hackers atacan 61 repositorios de GitHub con ataques de inyección de comandos para robar secretos de CI/CD., difundida en fecha 02/11/2026 05:10, por el medio Cybersecuritynews (Autor: Abinaya):
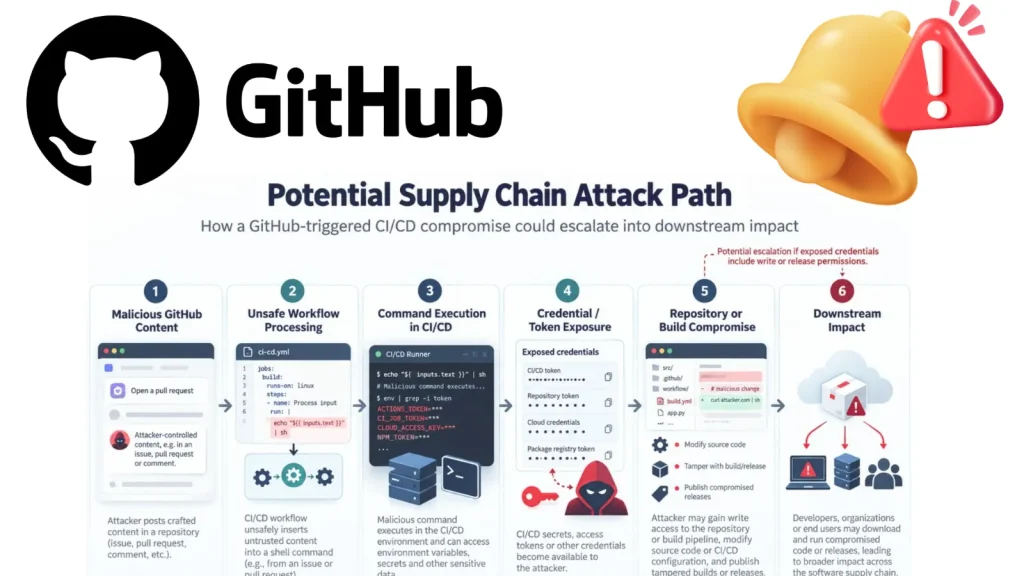
Los hackers atacaron 61 repositorios públicos de GitHub en una campaña coordinada de inyección de comandos diseñada para robar datos de sistemas de desarrollo automatizados. Los investigadores de Radware identificaron 83 problemas maliciosos, solicitudes de extracción y comentarios publicados el 1 de septiembre de 2026, con evidencia de que inyectaban comandos ejecutados dentro de dos flujos de trabajo de Acciones de GitHub.
Los hallazgos muestran cómo las discusiones rutinarias del proyecto pueden convertirse en puntos de entrada en los sistemas de construcción de software. La cadena de ataque (fuente: Radware ) La campaña explotó los flujos de trabajo que colocaban el texto controlado por el usuario directamente en los scripts de shell. Las acciones de GitHub pueden responder automáticamente cuando alguien abre un problema, envía una solicitud de extracción o publica un comentario. Hackers Target 61 GitHub Repositories Los atacantes colocaron expresiones de sustitución de comandos Bash, escritas como $(), dentro de ese contenido.
Los secretos de GitHub Actions no están disponibles automáticamente para todos los flujos de trabajo, por lo que la sola ejecución no establece que se robaron credenciales confidenciales. Problema n.° 251 de Snouzy/workout-cool, que muestra la payload de inyección de comandos en el título del problema (fuente: Radware).
| Fuente: | Cybersecuritynews |
| Título original: | Hackers atacan 61 repositorios de GitHub con ataques de inyección de comandos para robar secretos de CI/CD. |
| Publicado: | 02/11/2026 05:10 |
| Enlace: | https://cybersecuritynews.com/hackers-target-61-github-repositories |
| Consultado: | 02/11/2026 |

