


Hackers aprovechan enlaces legítimos de ChatGPT para engañar a usuarios de Windows e instalar malware
Resumen Informativo
De acuerdo a la publicación titulada Los hackers abusan de los enlaces reales de ChatGPT para engañar a los usuarios de Windows para que instalen malware, difundida en fecha 01/09/2026 12:53, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
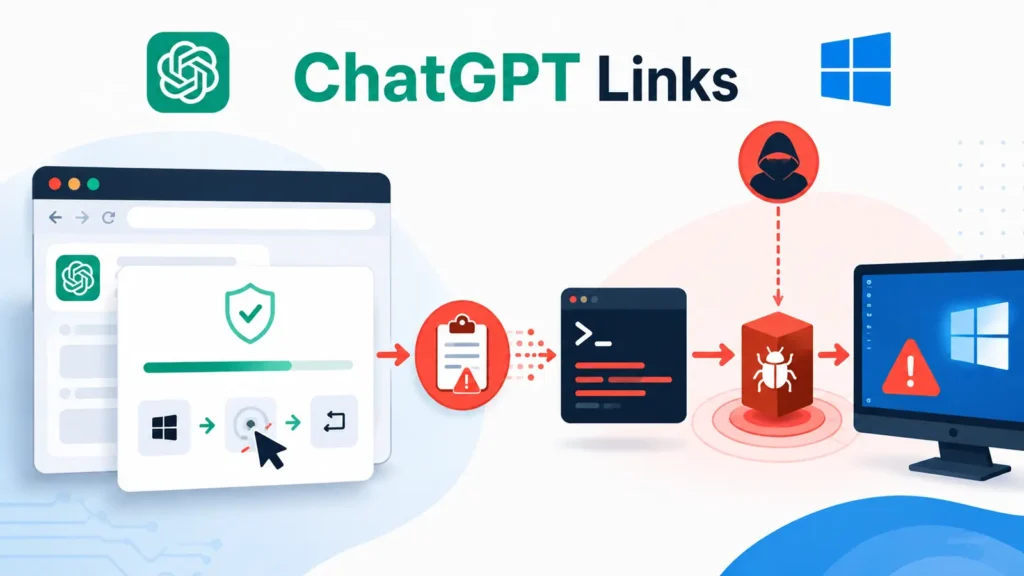
Los usuarios de Windows están siendo atacados a través de una campaña maliciosa que convierte un enlace compartido de ChatGPT en el paso de una infección de malware. El abuso radica en el contenido compartido controlado por el usuario, un recordatorio de que una dirección web de confianza no puede probar por sí misma que todas las instrucciones que se muestran en una página son seguras.
Joe Reverser dijo en un informe compartido con Cyber Security News (CSN) que la campaña puede exponer los detalles del equipo de la víctima, la dirección IP pública, la ubicación, el proveedor de Internet, la zona horaria, la versión de Windows y el estado del administrador. Los hackers abusan de los enlaces reales de ChatGPT Los atacantes comienzan con una URL auténtica para compartir de ChatGPT, un formato que puede parecer tranquilizador cuando se entrega en un anuncio, resultado de búsqueda, mensaje o correo electrónico. Ese paso humano puede reducir las señales de advertencia que las personas esperan del phishing convencional, a pesar de que la solicitud de verificación no tiene una razón legítima para requerir Run o PowerShell. Las organizaciones pueden bloquear la infraestructura enumerada e investigar los hashes relevantes, una precaución reforzada al informar sobre malware falso de actualización del navegador.
| Fuente: | Cybersecuritynews |
| Título original: | Los hackers abusan de los enlaces reales de ChatGPT para engañar a los usuarios de Windows para que instalen malware |
| Publicado: | 01/09/2026 12:53 |
| Enlace: | https://cybersecuritynews.com/hackers-abuse-real-chatgpt-links |
| Consultado: | 01/09/2026 |

