


Hackers abusan de binarios firmados de ChatGPT y Claude para distribuir malware mediante descargas falsas en GitHub
Resumen Informativo
De acuerdo a la publicación titulada Los hackers abusan de los binarios de ChatGPT y Claude para implementar malware a través de descargas falsas de GitHub, difundida en fecha 27/10/2026 14:31, por el medio Cybersecuritynews (Autor: Kavichselvan):
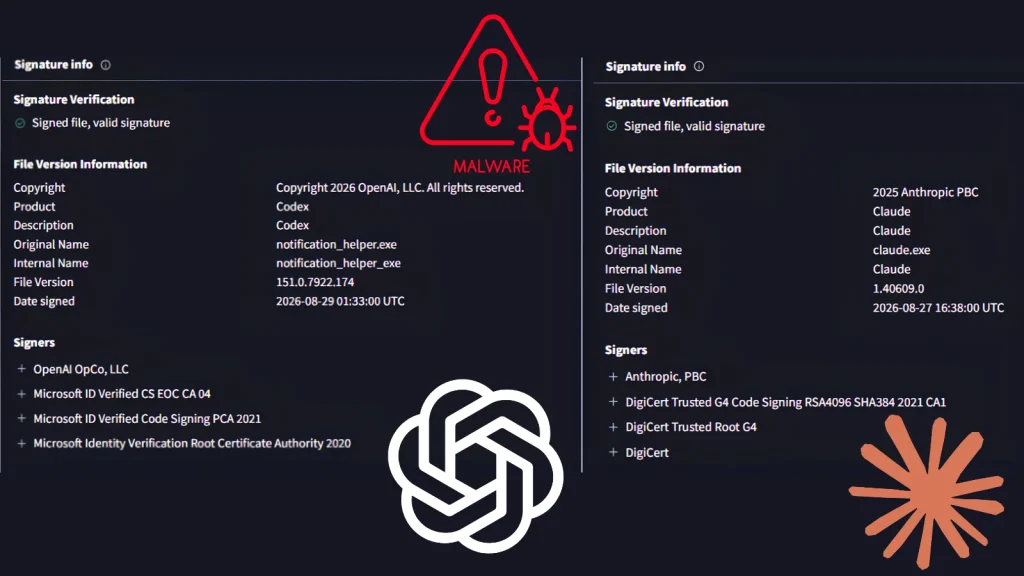
Una campaña de malware conocida como Yoba se dirige a los usuarios aprovechando la popularidad de las herramientas de IA como ChatGPT y Claude para engañarlos para que instalen software infectado. Publican proyectos falsos de GitHub que se hacen pasar por aplicaciones de escritorio llamadas GPT-5.6 Sol, GPT-6 Astra y Claude Opus.
Debido a que los proyectos se encuentran en GitHub, una plataforma en la que confían muchos desarrolladores, muchos visitantes los ven reales. Cualquier persona que ejecute el instalador puede dar a los operadores el control de su ordenador, por lo que el riesgo es alto tanto para los usuarios domésticos como para los dispositivos del lugar de trabajo. ChatGPT Claude Malware Check Point observó que los proyectos falsos utilizan sitios de páginas de GitHub para describir el software y mostrar los botones de descarga. Los investigadores de QiAnXin informaron que los repositorios falsos de DeepSeek TUI ocultaron malware dentro de un archivo 7z en la página de lanzamientos, y que el mismo grupo también publicó instaladores falsificados que llevan el nombre de Claude, Grok y WormGPT.
Los investigadores advierten que el cargador es genérico, por lo que las olas futuras pueden entregar otro malware, incluido el ransomware o las herramientas de robo de datos. Desde el anuncio de Mythos, el recuento de exploits comienza a explotar => Más detalles La publicación Los hackers abusan de los binarios de ChatGPT y Claude firmados para implementar malware a través de descargas falsas de GitHub apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | Los hackers abusan de los binarios de ChatGPT y Claude para implementar malware a través de descargas falsas de GitHub |
| Publicado: | 27/10/2026 14:31 |
| Enlace: | https://cybersecuritynews.com/fake-github-chatgpt-claude-malware |
| Consultado: | 27/10/2026 |

