


El nuevo SETTRA Ransomware utiliza MeshAgent RMM y BYOVD para cifrar sistemas Windows
Resumen Informativo
De acuerdo a la publicación titulada El nuevo SETTRA Ransomware utiliza MeshAgent RMM y BYOVD para cifrar sistemas Windows, difundida en fecha 18/09/2026 13:48, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
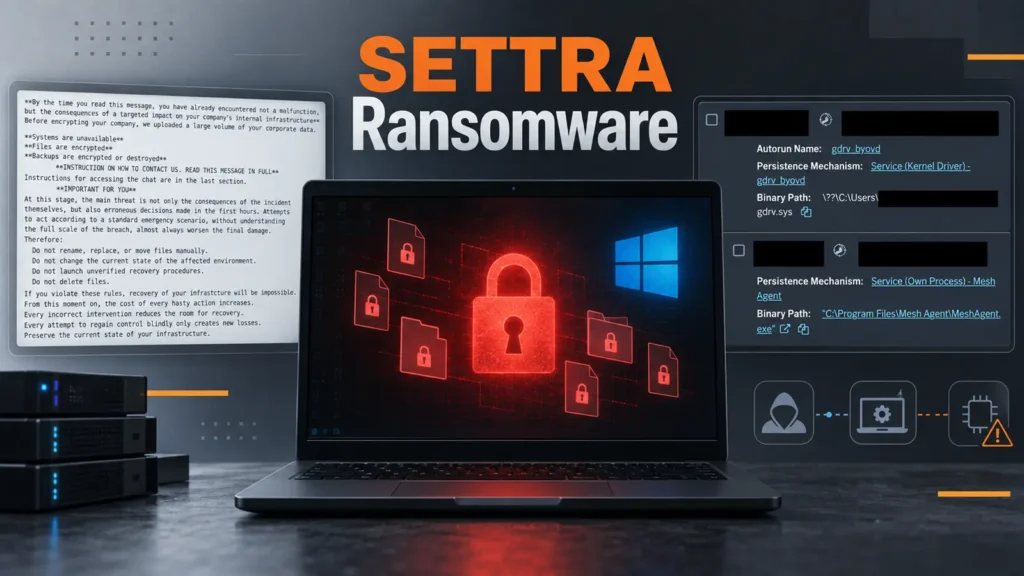
Settra ransomware está emergiendo como una seria amenaza para las redes de Windows después de que los investigadores lo vincularan con dos intrusiones recientes que involucraron software de administración remota y acciones de bloqueo de recuperación. Los informes públicos indican que las personas detrás de Settra lograron ingresar a través de redes privadas virtuales o credenciales previamente robadas.
Eso hace que el acceso remoto expuesto y los controles de cuentas débiles sean una preocupación central, mientras que el uso de software de administración legítimo refleja el uso indebido más amplio de las herramientas de administración remota en las intrusiones. Nuevo SETTRA Ransomware Los operadores de Settra instalaron MeshAgent, una herramienta de administración y monitoreo remoto, después de obtener acceso. Al día siguiente, los investigadores observaron que el ransomware se ejecutaba desde un directorio de registro de rendimiento de Windows, cifraba archivos con una extensión única y creaba una nota de rescate. Informes recientes sobre controladores confiables de Windows muestran por qué esta técnica se ha convertido en una preocupación recurrente en las investigaciones de ransomware.
La interrupción de la recuperación aumenta la presión de respuesta Después de lanzar el ransomware, los atacantes borraron varios registros de eventos de Windows y desactivaron el entorno de recuperación de Windows. Impulse su SOC con contexto IoC instantáneo para una respuesta inmediata: integre TI Lookup en su SOC La publicación El nuevo SETTRA Ransomware utiliza MeshAgent RMM y BYOVD para cifrar sistemas Windows apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El nuevo SETTRA Ransomware utiliza MeshAgent RMM y BYOVD para cifrar sistemas Windows |
| Publicado: | 18/09/2026 13:48 |
| Enlace: | https://cybersecuritynews.com/new-settra-ransomware |
| Consultado: | 18/09/2026 |

