


El modelo local de IA modifica el Dumper de credenciales de Windows para omitir la detección de EDR
Resumen Informativo
De acuerdo a la publicación titulada El modelo local de IA modifica el Dumper de credenciales de Windows para omitir la detección de EDR, difundida en fecha 26/09/2026 17:40, por el medio Cybersecuritynews (Autor: Guru Baran):
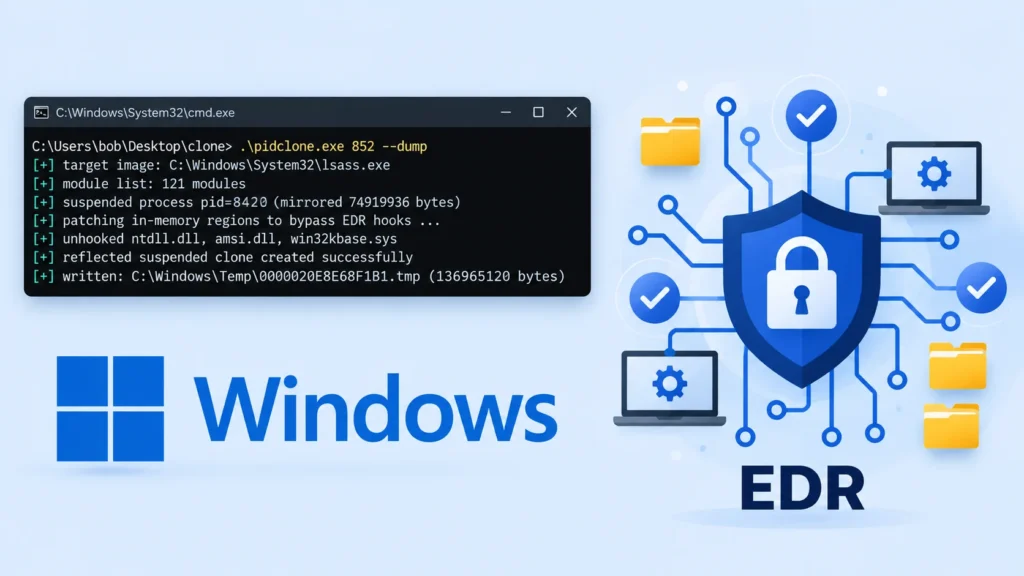
Un modelo de inteligencia artificial sin censura alojado localmente modificó una utilidad de volcado de credenciales de Windows hasta que evadió dos productos de detección y respuesta de punto final (EDR) en un laboratorio controlado, destacando cómo la IA generativa accesible podría acelerar el desarrollo de herramientas ofensivas personalizadas. El experimento, publicado por el investigador del Proyecto Black, Eddie Zhang, se dirigió al Servicio del Subsistema de la Autoridad de Seguridad Local (LSASS), cuya memoria puede contener material de autenticación útil para el movimiento lateral después de que un atacante obtenga acceso administrativo.
El proyecto comenzó con un punto de referencia deliberadamente desafiante: ¿podría una IA crear un ejecutable capaz de descargar LSASS sin que la EDR moderna lo detecte, al tiempo que requiere poca dirección humana? Esta es una prueba consecuente porque MITRE ATT&CK rastrea el volcado de memoria LSASS como T1003.001, una subtécnica de acceso a credenciales. Los usuarios administrativos o de nivel SYSTEM pueden recopilar credenciales de la memoria LSASS y reutilizarlas para autenticarse en sistemas adicionales. El investigador validó el volcado resultante con pypykatz, confirmando que podría analizarse, pero el ejecutable inicial aún activó la detección de EDR.
Elastic, por ejemplo, documenta una regla independiente de la herramienta que monitorea las solicitudes de manejo de LSASS con máscaras de acceso utilizadas con frecuencia por las utilidades de volcado, mientras que MITRE describe la detección a través de una secuencia de acceso anormal al proceso seguido de volcado de memoria o creación de archivos. El modelo de IA local post modifica el Dumper de credenciales de Windows para omitir la detección de EDR apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El modelo local de IA modifica el Dumper de credenciales de Windows para omitir la detección de EDR |
| Publicado: | 26/09/2026 17:40 |
| Enlace: | https://cybersecuritynews.com/local-ai-bypasses-edr |
| Consultado: | 27/09/2026 |

