


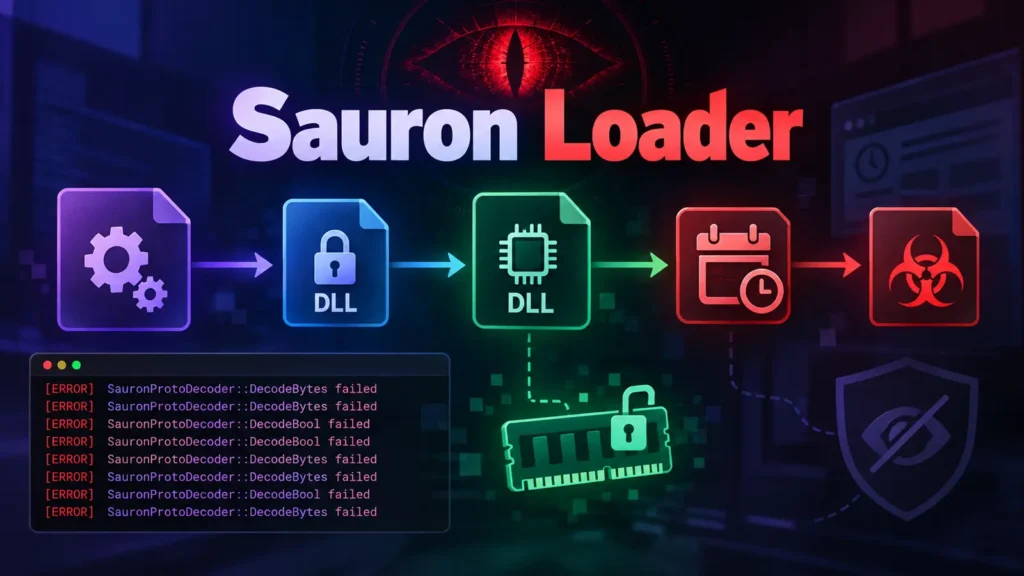
El malware Sauron Loader utiliza carga lateral de DLL y descifrado en memoria para evadir la detección
Resumen Informativo
De acuerdo a la publicación titulada El malware Sauron Loader utiliza carga lateral de DLL y descifrado en memoria para evadir la detección, difundida en fecha 25/09/2026 13:56, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
Sauron Loader ha aparecido en ataques a organizaciones alemanas, brindando a los intrusos una forma de distribuir más malware. La nueva herramienta no tiene por qué ser lo primero que encuentre la víctima.
En los casos examinados, llegó al final de cadenas de ataques construidas en torno al engaño y no a una falla de software recientemente revelada. En otros casos, los atacantes primero inundaron las bandejas de entrada con spam y luego llamaron haciéndose pasar por soporte de TI. Los analistas del DCSO CyTec Blog identificaron el malware en investigaciones recientes y lo vincularon a un puesto de ventas clandestino. El malware Sauron Loader utiliza carga lateral de DLL y descifrado en memoria.
Otros bombardeos por correo electrónico y ataques de soporte falsos han utilizado la misma táctica de presión para asegurar el acceso remoto, pero eso no vincula esas campañas con Sauron. Impulse su SOC con contexto IoC instantáneo para una respuesta inmediata: integre la búsqueda de TI en su SOC La publicación Sauron Loader Malware utiliza carga lateral de DLL y descifrado en memoria para evadir la detección apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El malware Sauron Loader utiliza carga lateral de DLL y descifrado en memoria para evadir la detección |
| Publicado: | 25/09/2026 13:56 |
| Enlace: | https://cybersecuritynews.com/sauron-loader-malware |
| Consultado: | 25/09/2026 |

