


El kit de herramientas blindado Likho Still roba sesiones de telegramas y registra las conversaciones de las víctimas
Resumen Informativo
De acuerdo a la publicación titulada El kit de herramientas blindado Likho Still roba sesiones de telegramas y registra las conversaciones de las víctimas, difundida en fecha 13/08/2026 12:40, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
Una operación de ciber espionaje vinculada a Armored Likho utiliza una convincente aplicación de donación para llegar a personas y organizaciones en Rusia. Una vez abierta, la aplicación falsa instala silenciosamente herramientas diseñadas para hacerse cargo de cuentas de Telegram y capturar conversaciones privadas.
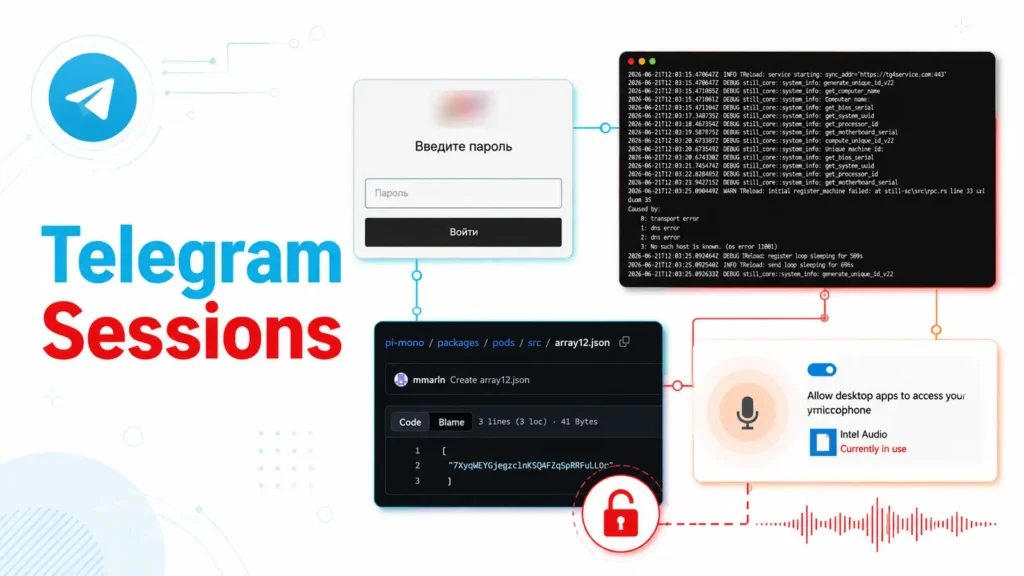
Esa persistencia puede multiplicar el daño, especialmente para el personal con acceso a proyectos confidenciales, datos de clientes o toma de decisiones internas en las organizaciones públicas y privadas afectadas. El formulario de inicio de sesión (Fuente – Securelist) Sus investigadores identificaron el nuevo Still Toolkit basado en Rust mientras examinaban la actividad contra particulares, empresas, organismos gubernamentales, empresas de TI y organizaciones educativas en Rusia. El primer componente del kit de herramientas, Still Sync, busca datos de sesión de Telegram Desktop. El paso del grupo a un conjunto de herramientas combinado refleja una tendencia más amplia observada en las campañas de vigilancia del malware Rust: los módulos compactos pueden recopilar varias formas de datos confidenciales después de un clic engañoso.
Para evitar resoluciones accidentales o hipervínculos. Detenga el phishing y el malware nuevos antes de que comprometan su negocio. Integre información en vivo de 15 000 SOC en todo el mundo La publicación Armored Likho Still Toolkit roba sesiones de telegramas y registra conversaciones de las víctimas apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El kit de herramientas blindado Likho Still roba sesiones de telegramas y registra las conversaciones de las víctimas |
| Publicado: | 13/08/2026 12:40 |
| Enlace: | https://cybersecuritynews.com/armored-likho-still-toolkit-steals |
| Consultado: | 13/08/2026 |

