


El gusano ChainDrop infecta más de 400 paquetes npm para robar credenciales de GitHub y Cloud
Resumen Informativo
De acuerdo a la publicación titulada El gusano ChainDrop infecta más de 400 paquetes npm para robar credenciales de GitHub y Cloud, difundida en fecha 07/08/2026 11:10, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
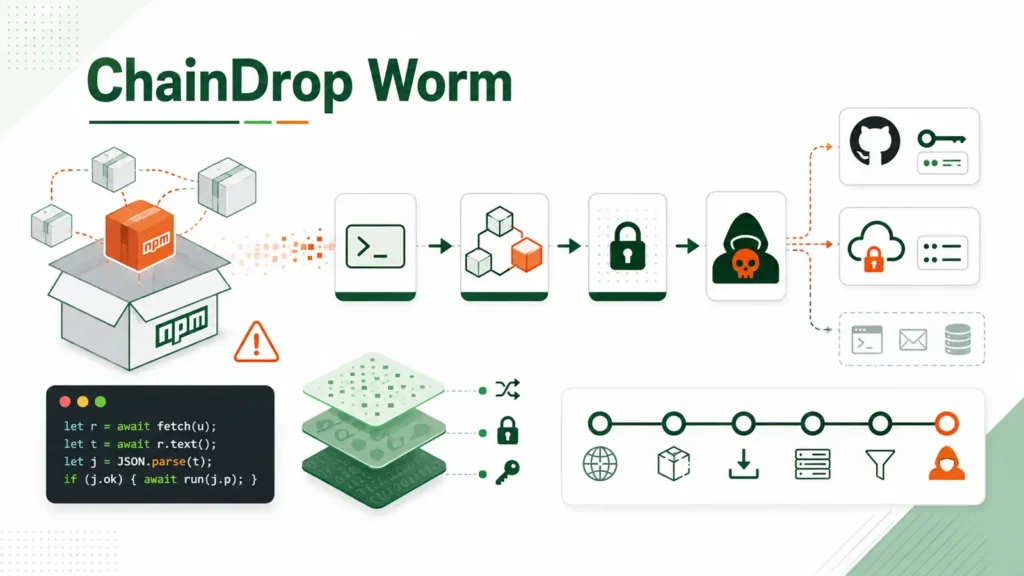
ChainDrop ha convertido las instalaciones rutinarias de software en una ruta para el robo de credenciales. El gusano autopropagante infectó más de 400 paquetes npm, poniendo en riesgo las computadoras portátiles de los desarrolladores, los sistemas de compilación y los entornos de nube.
Un paquete envenenado se ejecuta durante la instalación, busca tokens de acceso valiosos y utiliza credenciales npm robadas para modificar y volver a publicar más paquetes. Los investigadores encontraron 453 repositorios públicos en cinco cuentas que coincidían con el patrón de robo de datos del gusano, aunque esas cuentas siguen siendo posibles y no víctimas confirmadas. El gusano ChainDrop infecta más de 400 paquetes npm ChainDrop se esconde dentro de versiones de paquetes que de otro modo serían legítimas. Luego, el gusano utiliza tokens de publicación para identificar paquetes que una cuenta comprometida puede actualizar, agrega componentes maliciosos, aumenta la versión del parche y los vuelve a publicar.
Pasos de contención y robo de credenciales ChainDrop hace más que recopilar secretos. Detenga el phishing y el malware nuevos antes de que comprometan su negocio. Integre información en vivo de 15.000 SOC en todo el mundo La publicación ChainDrop Worm infecta más de 400 paquetes npm para robar credenciales de GitHub y la nube apareció por primera vez en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El gusano ChainDrop infecta más de 400 paquetes npm para robar credenciales de GitHub y Cloud |
| Publicado: | 07/08/2026 11:10 |
| Enlace: | https://cybersecuritynews.com/chaindrop-worm-infects-npm-packages |
| Consultado: | 07/08/2026 |

