


El ataque a la cadena de suministro de TanStack permite a los hackers robar 170 repositorios privados de…
Resumen Informativo
De acuerdo a la publicación titulada El ataque a la cadena de suministro de TanStack permite a los hackers robar 170 repositorios privados de GitHub de CrowdSec, difundida en fecha 19/09/2026 11:30, por el medio Cybersecuritynews (Autor: Guru Baran):
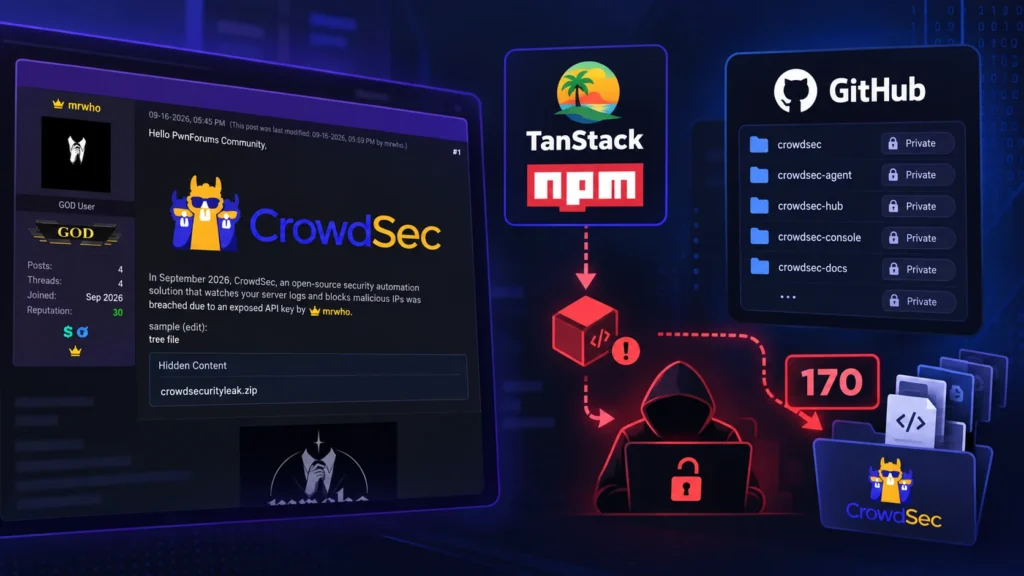
CrowdSec ha revelado que los atacantes copiaron alrededor de 170 repositorios privados de GitHub después de que la cuenta de un ex empleado se viera comprometida a través del ataque a la cadena de suministro TanStack npm de mayo. Reclamación de fuga de datos El incidente se remonta a CVE-2026-45321, el compromiso del ecosistema Router and Start de TanStack.
El 11 de mayo, el actor de amenazas encadenó un flujo de trabajo pull_request_target inseguro, el envenenamiento de caché de GitHub Actions y la extracción en tiempo de ejecución de un token OpenID Connect para publicar 84 versiones maliciosas en 42 paquetes @ tanstack. TanStack Supply Chain Attack Cada paquete ejecutó una payload de tiempo de instalación ofuscada diseñada para recolectar tokens GitHub y npm, credenciales en la nube, secretos de Kubernetes y Vault, y claves SSH de los sistemas. CrowdSec dijo que la cuenta comprometida pertenecía a un desarrollador que recientemente se fue, pero retuvo el acceso a GitHub para terminar el trabajo. Entre las 05:52 y las 06:01 UTC del 22 de mayo, el intruso utilizó un token de OAuth asociado a esa cuenta para clonar los repositorios privados desde una dirección IP en Toronto, Canadá.
CrowdSec retiró al ex empleado de su organización de GitHub el 25 de mayo, tres días después de las descargas no autorizadas, sin saber que los repositorios ya habían sido copiados. La publicación TanStack Supply Chain Attack permite a los hackers robar 170 repositorios privados de GitHub de CrowdSec apareció primero en Cyber Security News.
| Fuente: | Cybersecuritynews |
| Título original: | El ataque a la cadena de suministro de TanStack permite a los hackers robar 170 repositorios privados de GitHub de CrowdSec |
| Publicado: | 19/09/2026 11:30 |
| Enlace: | https://cybersecuritynews.com/tanstack-supply-chain-attack |
| Consultado: | 19/09/2026 |

