


Cyclops Blink evoluciona hacia el implante x86-64 Linux con detección de paquetes y escaneo de red interno
Resumen Informativo
De acuerdo a la publicación titulada Cyclops Blink evoluciona hacia el implante x86-64 Linux con detección de paquetes y escaneo de red interno, difundida en fecha 14/09/2026 13:39, por el medio Cybersecuritynews (Autor: Tushar Subhra Dutta):
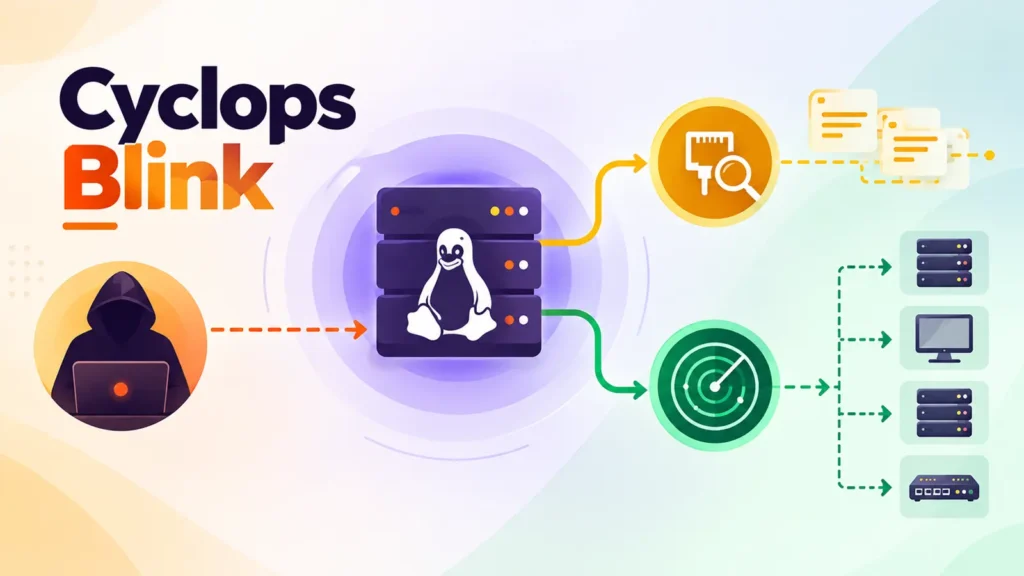
Cyclops Blink ha regresado en una forma que brinda a los atacantes una visión más profunda dentro de las redes corporativas. El malware se encontró en dispositivos Cisco Firewall Management Center comprometidos, donde puede mantener el acceso remoto, inspeccionar el tráfico y mapear los sistemas detrás del borde de la red.
Los analistas de Sophos identificaron el nuevo implante en agosto mientras examinaban un ejecutable malicioso de Linux de 64 bits en varios dispositivos comprometidos. Su análisis lo conecta con Cyclops Blink, una familia de malware modular previamente vinculada a la actividad de Sandworm vinculada a Rusia, al tiempo que trata la atribución para los despliegues de 2026 con la debida precaución. Cyclops Blink evoluciona hacia el implante Linux x86-64 La última muestra es un ejecutable Linux x86-64 de 64 bits, un cambio significativo con respecto a la versión anterior de PowerPC documentada en los dispositivos WatchGuard. Arquitectura Cyclops Blink (Fuente – Sophos) El implante perfila el host y su red cercana, recopilando detalles del sistema operativo, cuenta, proceso, almacenamiento, interfaz y resolución.
| Fuente: | Cybersecuritynews |
| Título original: | Cyclops Blink evoluciona hacia el implante x86-64 Linux con detección de paquetes y escaneo de red interno |
| Publicado: | 14/09/2026 13:39 |
| Enlace: | https://cybersecuritynews.com/cyclops-blink-evolves |
| Consultado: | 14/09/2026 |

